Indsigt i AI-drevet sikkerhedsdrift

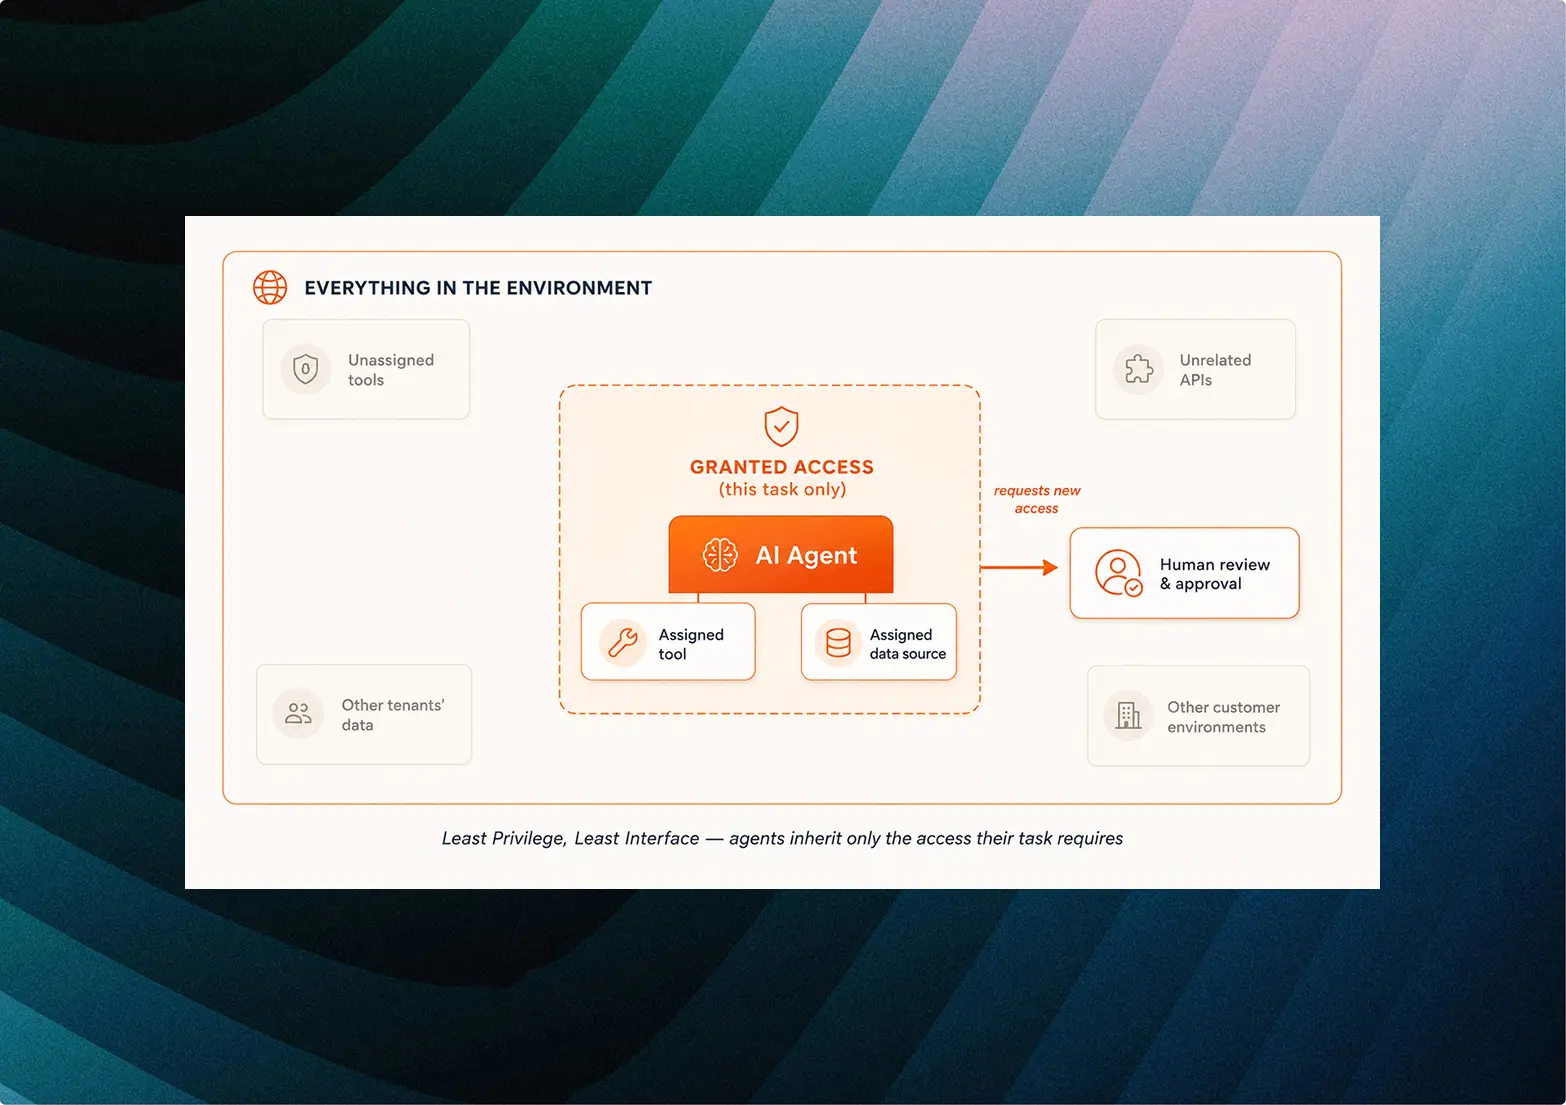
	Diagram over mindste privilegium for AI-agenter: agenten får kun adgang til sit tildelte værktøj og sin tildelte datakilde til én opgave, vist på en mørk blågrøn baggrund.

All Articles

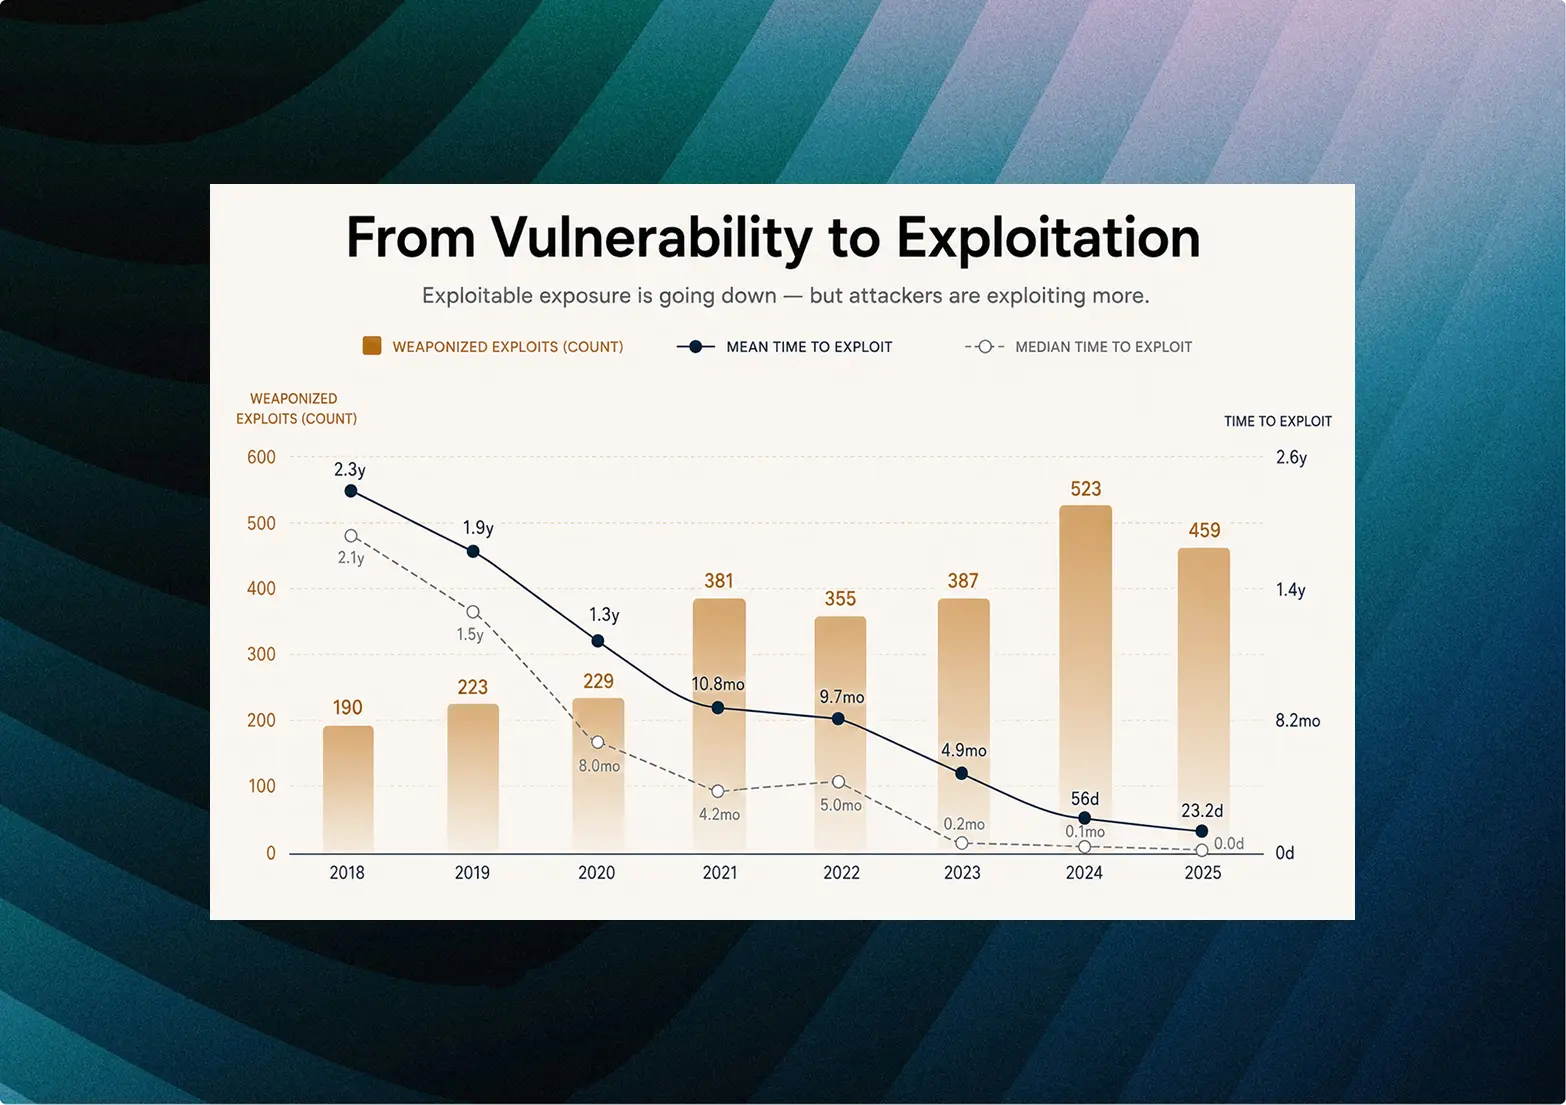
From Vulnerability to Exploitation: weaponized exploits rose from 190 in 2018 to 459 in 2025, while mean time to exploit fell from 2.3 years to 23 days, shown on a dark teal background.
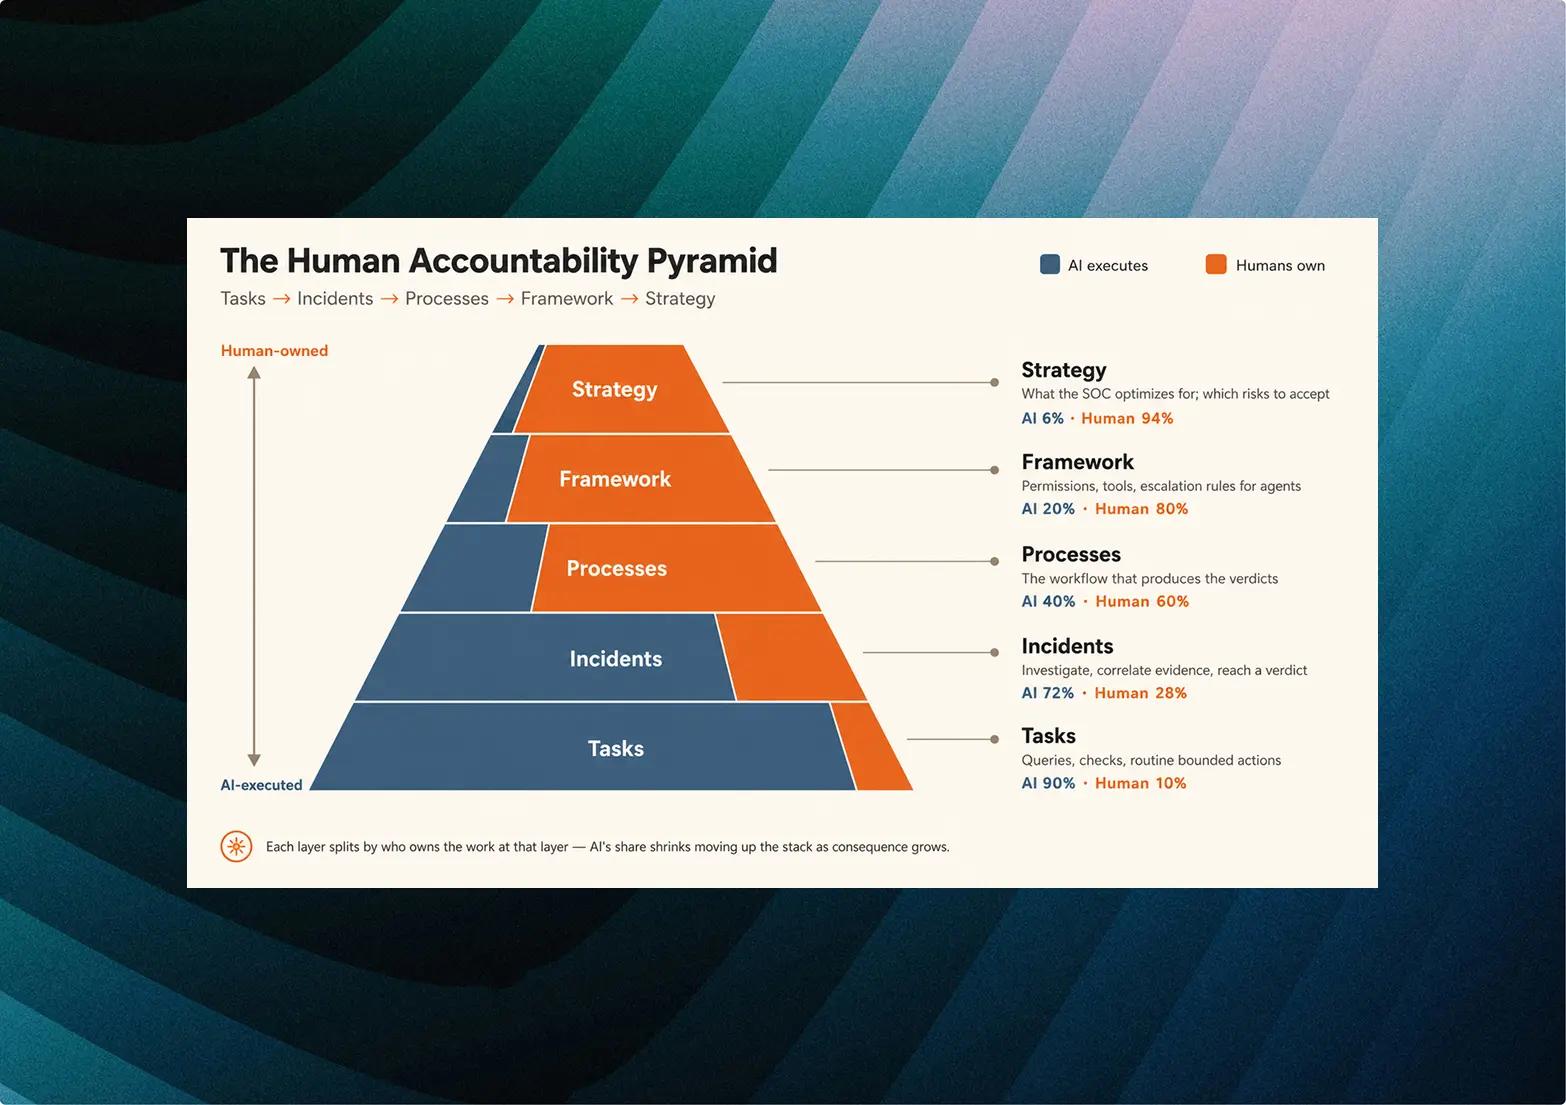
Pyramide over menneskeligt ansvar i et AI-drevet SOC, vist på en mørk blågrøn baggrund. AI udfører opgaverne nederst, mens mennesker ejer strategien øverst.
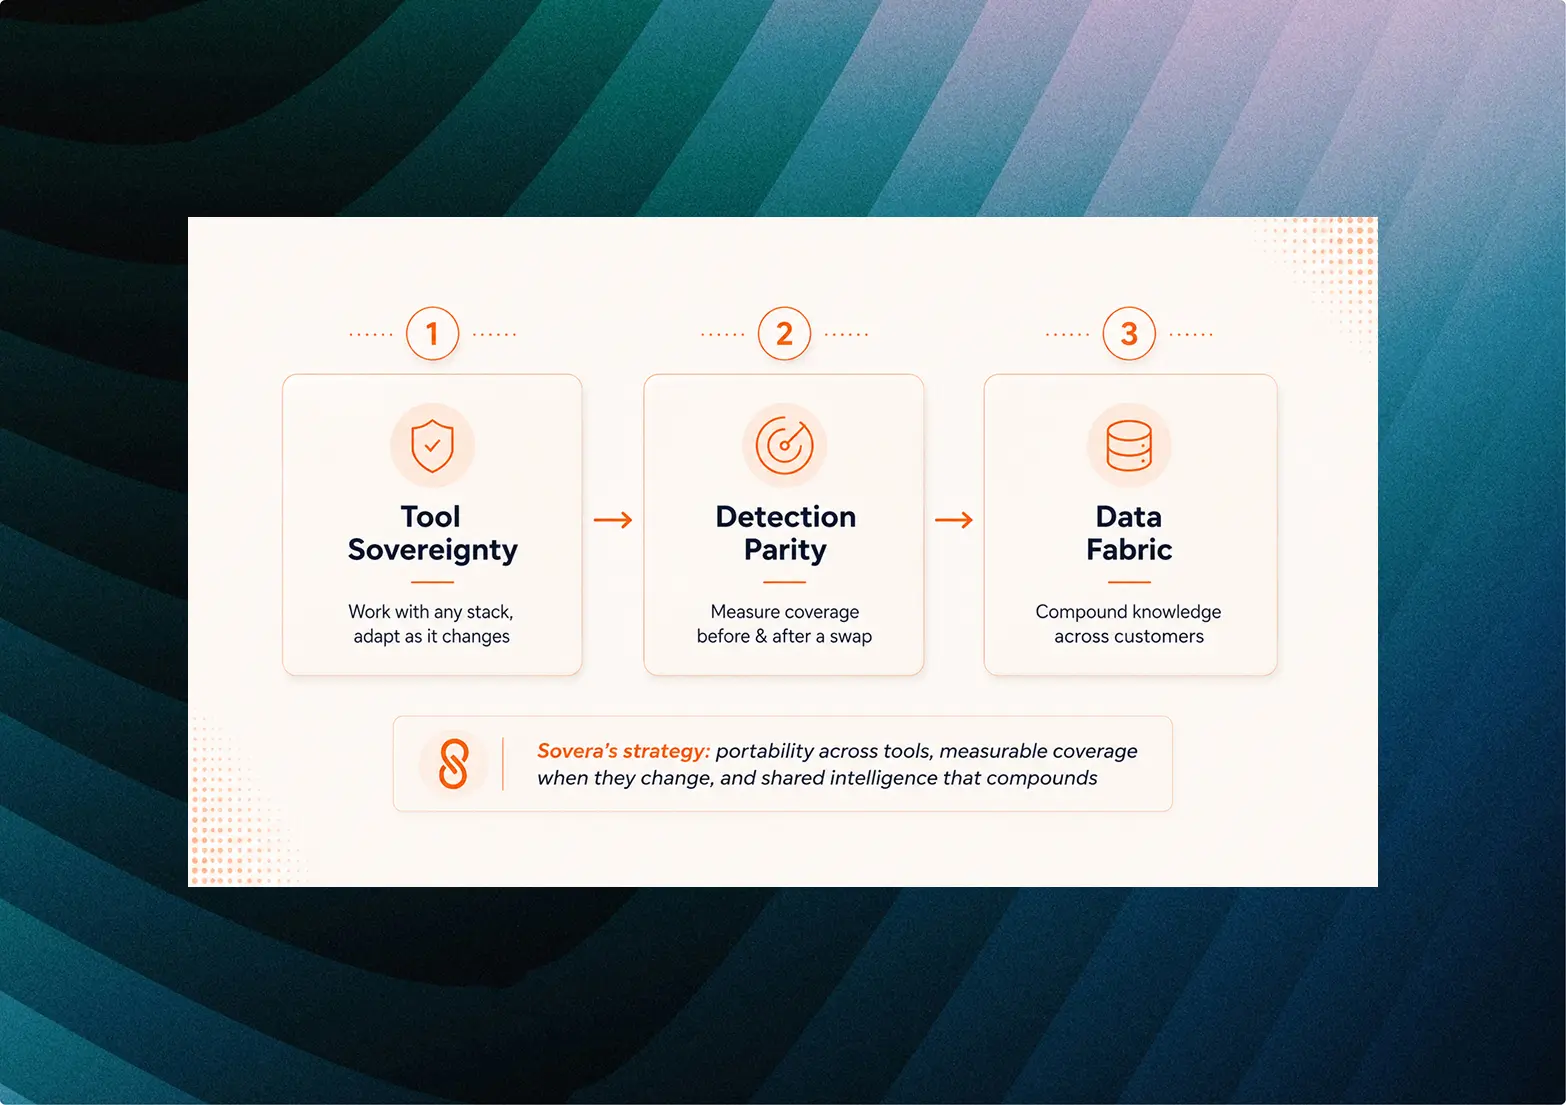
Soveras tredelte strategi for suveræn sikkerhedsdrift: værktøjssuverænitet, detektionsparitet og et fælles data fabric, vist på en mørk blågrøn baggrund.
	Diagram over mindste privilegium for AI-agenter: agenten får kun adgang til sit tildelte værktøj og sin tildelte datakilde til én opgave, vist på en mørk blågrøn baggrund.
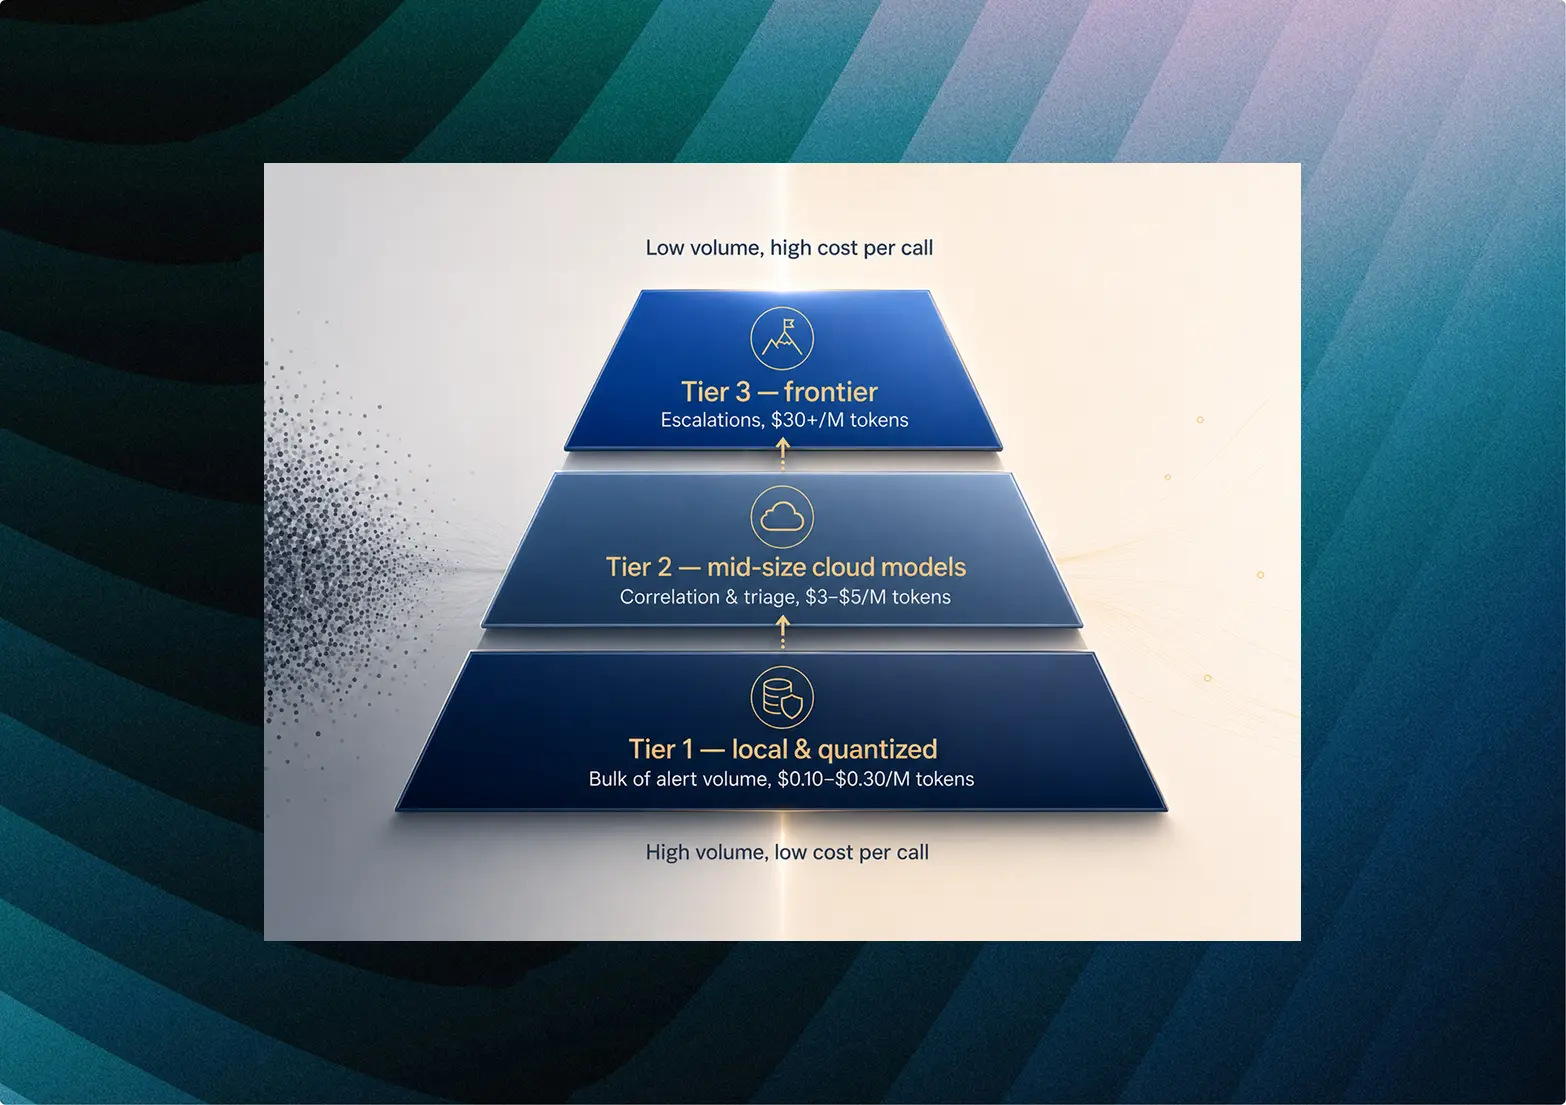
Pyramide med tre modelniveauer til AI-drevet alarmhåndtering: lokale, kvantiserede modeller til hovedparten af volumen i bunden, mellemstore cloudmodeller til korrelation og triage og frontier-modeller til eskaleringer, vist på en mørk blågrøn baggrund.
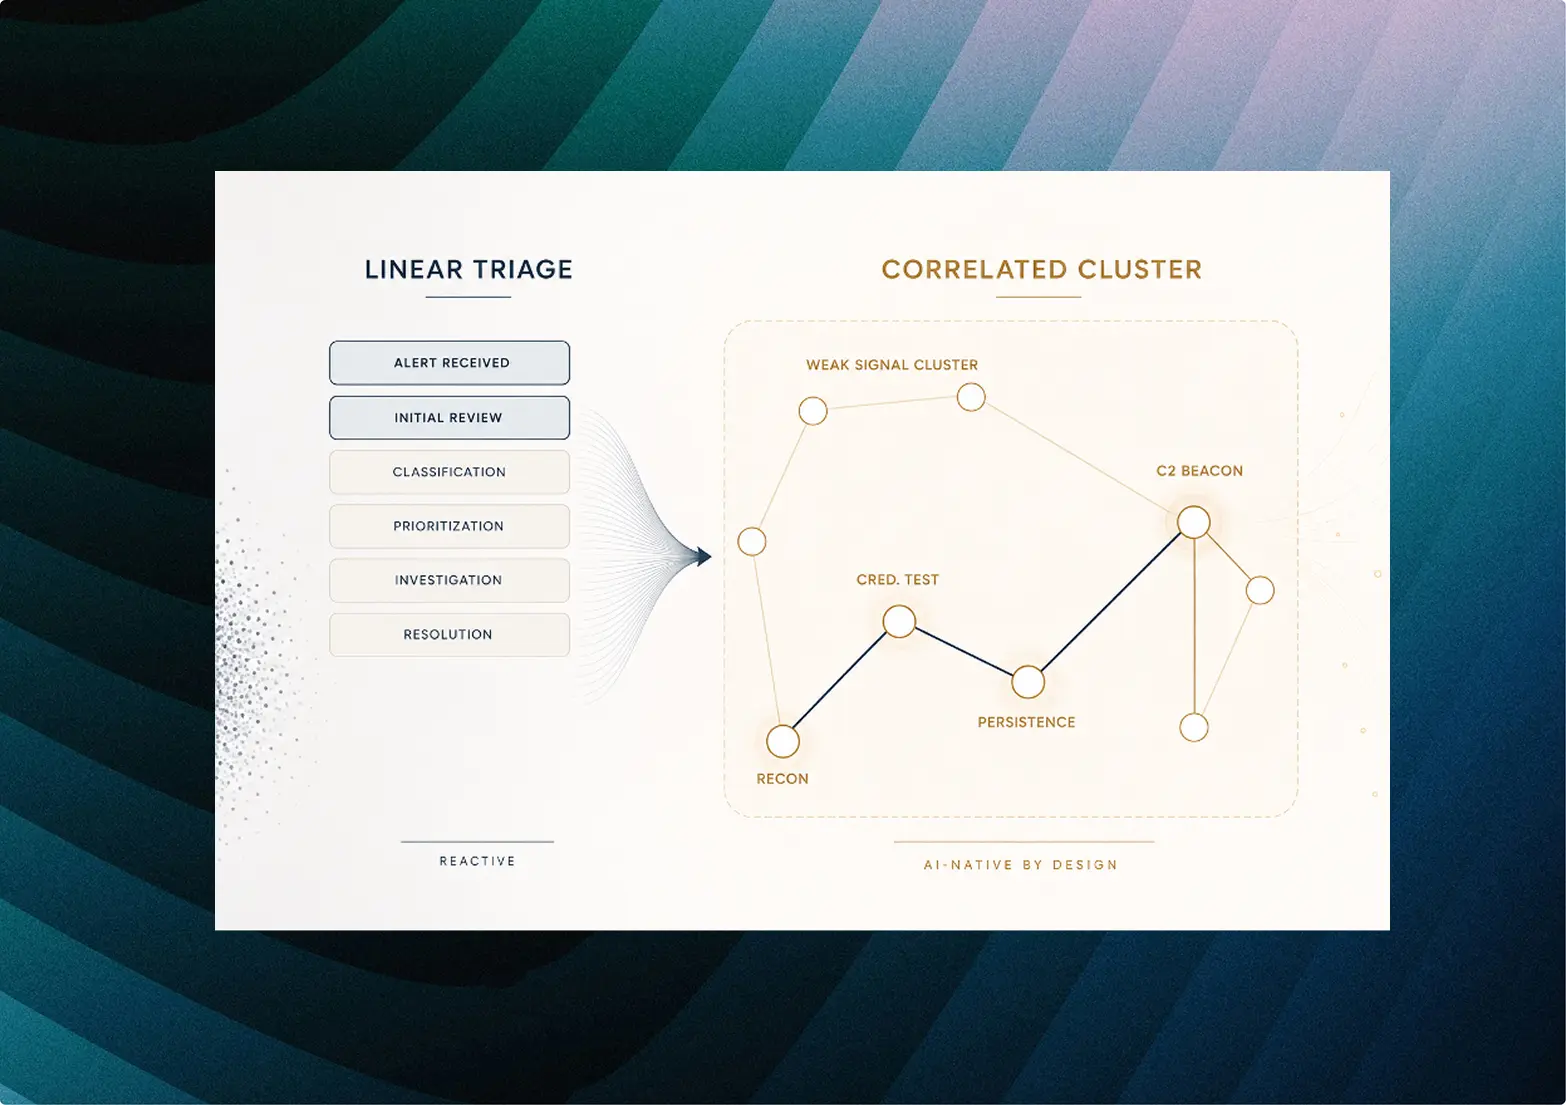
Lineær triage sammenlignet med en korreleret klynge: en reaktiv alarmproces trin for trin til venstre og en AI-native tilgang til højre, der forbinder svage signaler fra recon til en C2-beacon, vist på en mørk blågrøn baggrund.
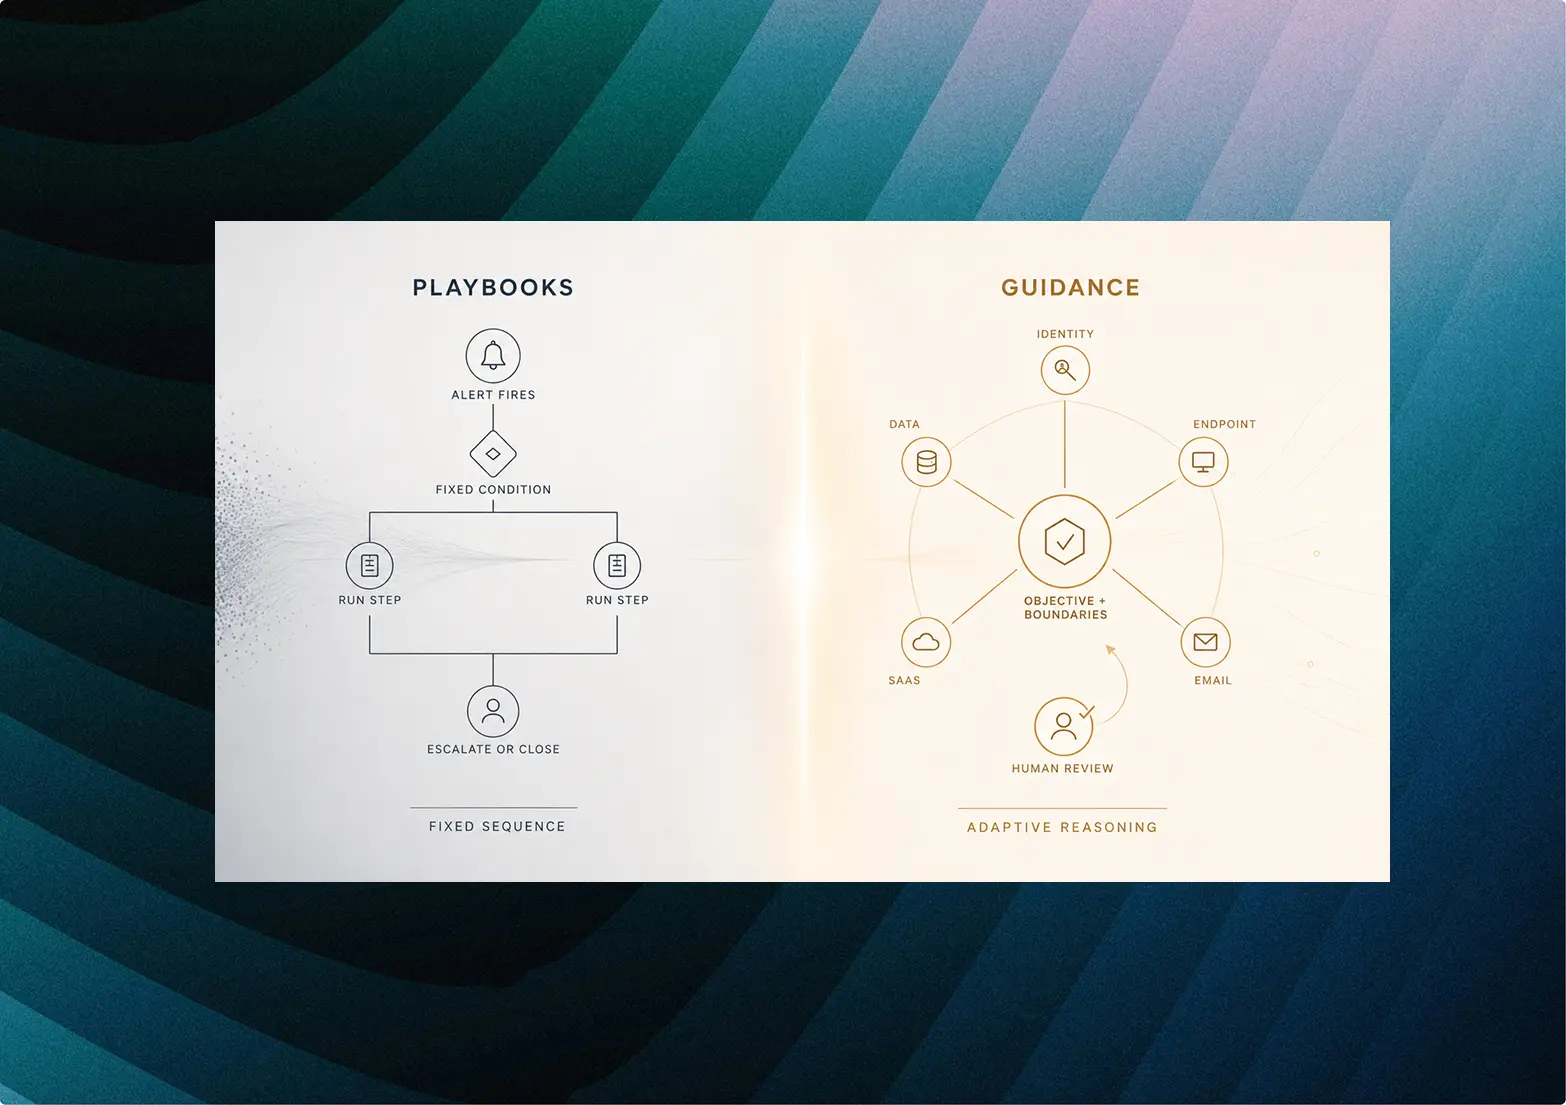
Playbooks versus guidance: en fast rækkefølge af trin fra alarm til eskalering til venstre og adaptiv ræsonnering omkring et mål med rammer og menneskelig gennemgang til højre, vist på en mørk blågrøn baggrund.
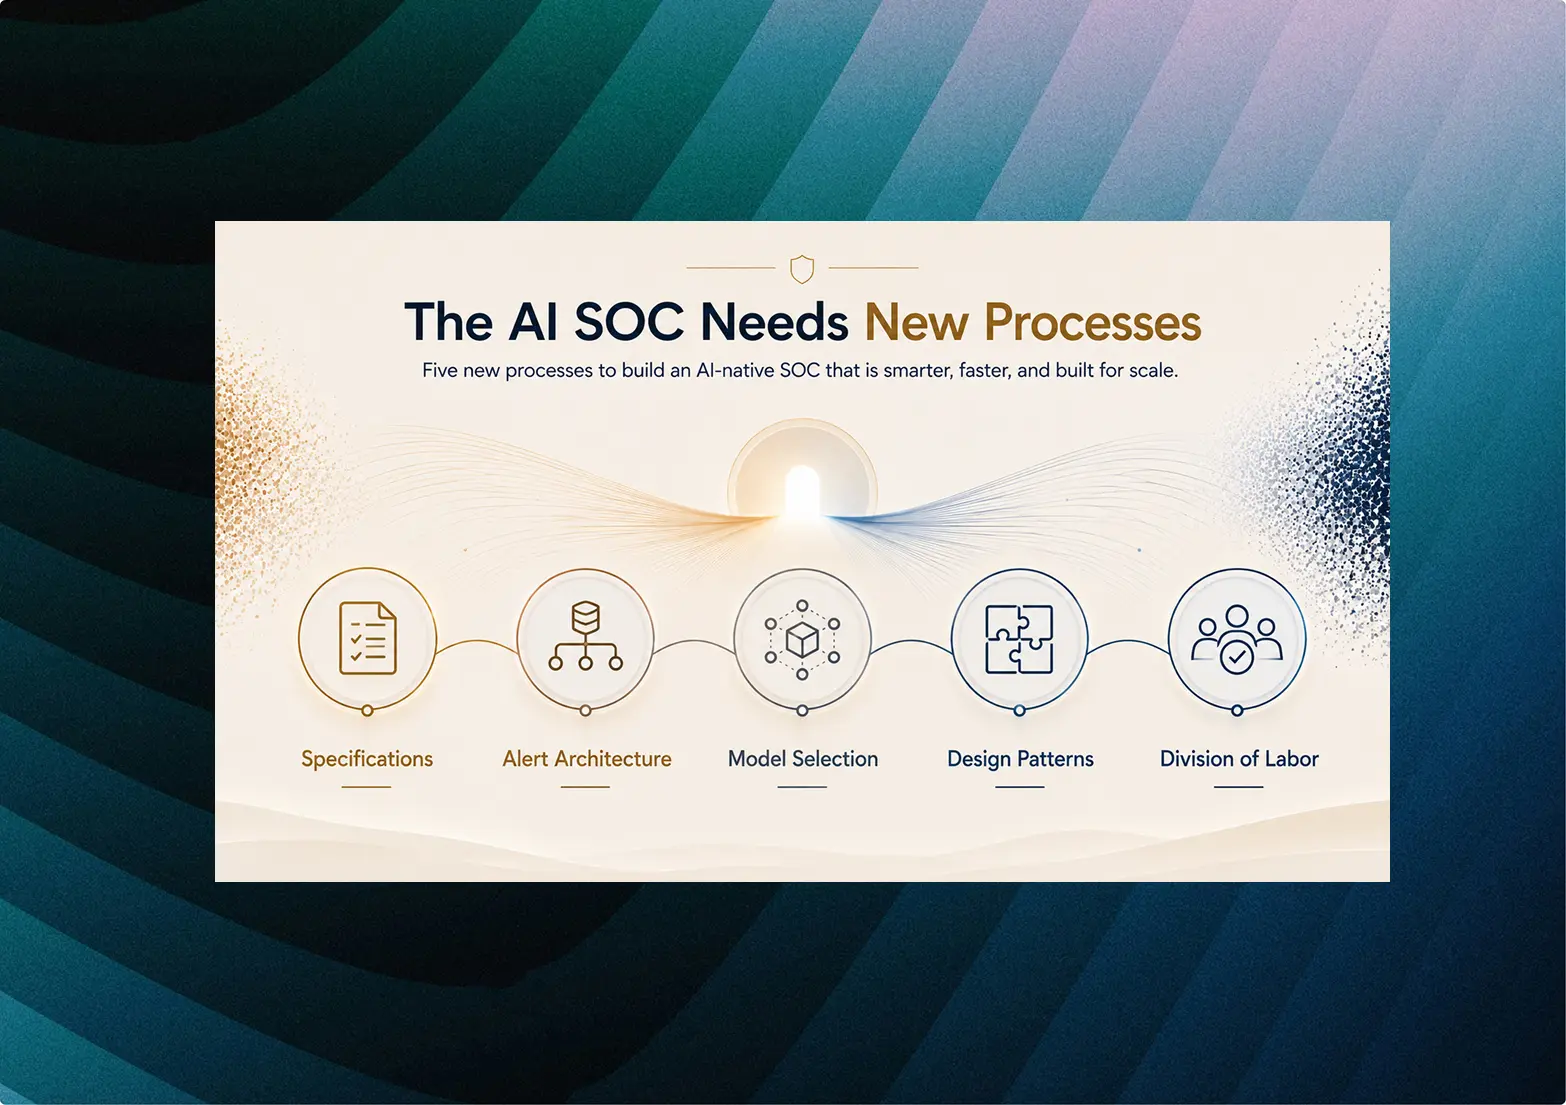
Et AI-SOC har brug for nye processer: fem processer til at bygge et AI-native SOC, fra specifikationer og alarmarkitektur til modelvalg, designmønstre og arbejdsdeling, vist på en mørk blågrøn baggrund.
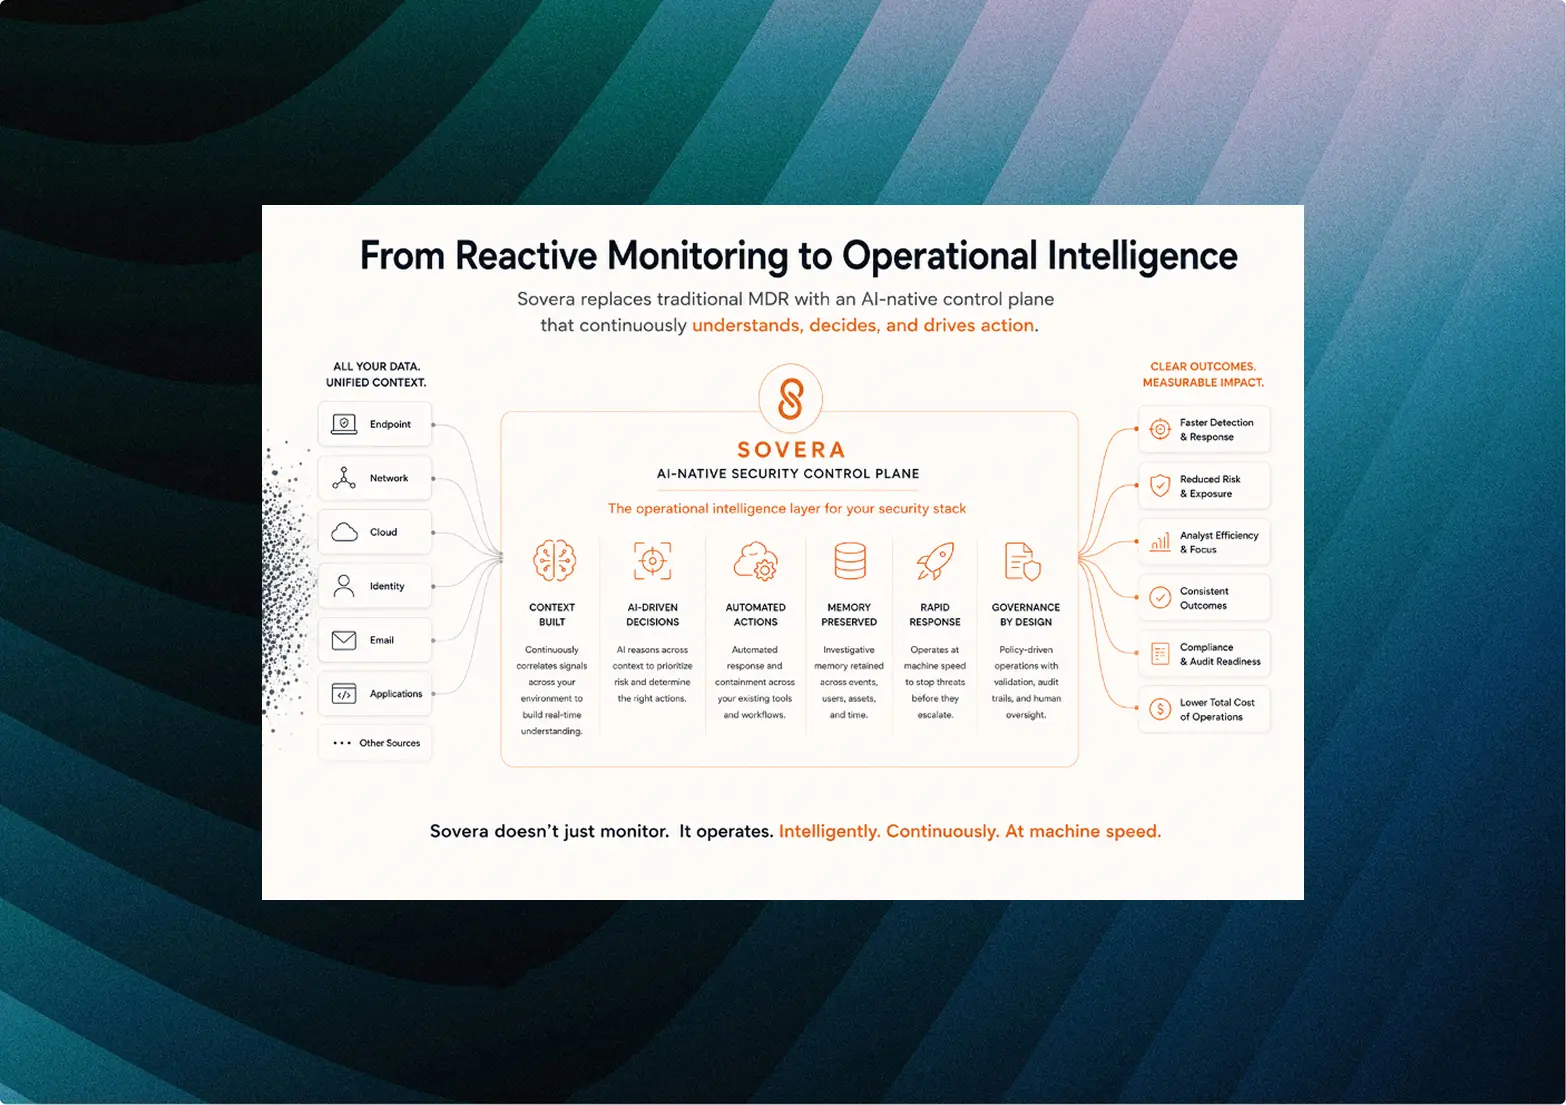
Fra reaktiv overvågning til operationel intelligens: Soveras AI-native kontrolplan for sikkerhed samler data fra endpoint, netværk, cloud, identitet, e-mail og applikationer og leverer målbare resultater, vist på en mørk blågrøn baggrund.
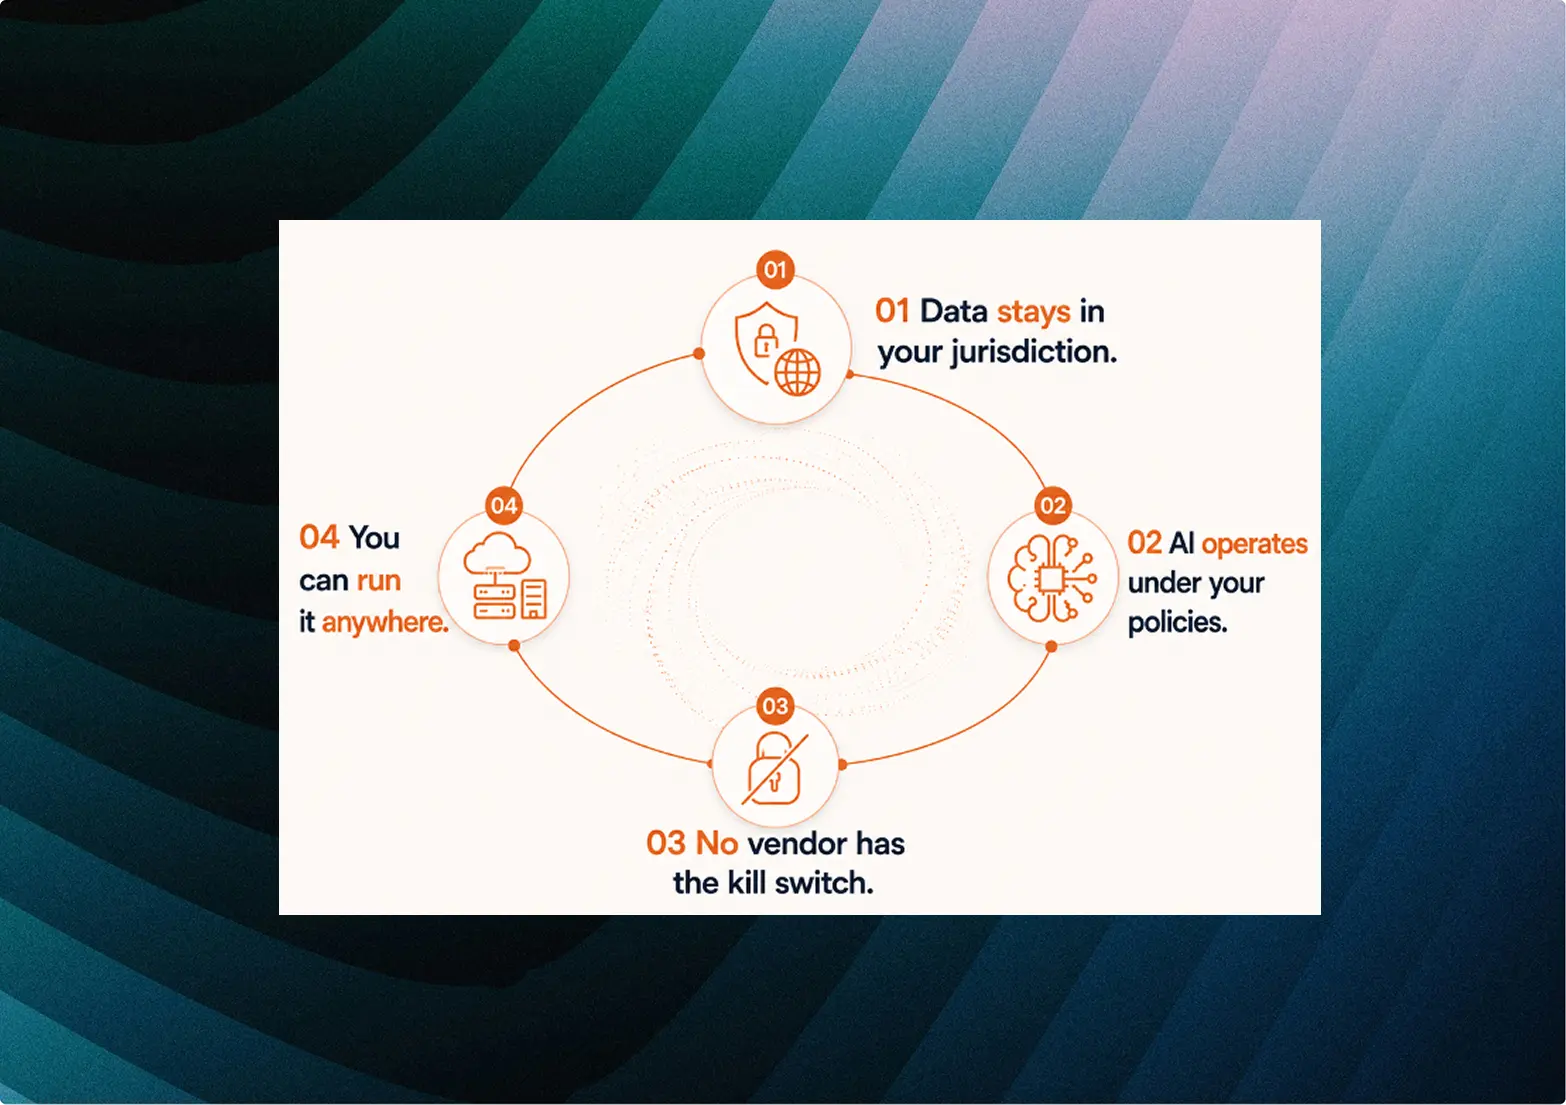
Fire principper for suveræn sikkerhedsdrift: data forbliver i jeres jurisdiktion, AI arbejder under jeres politikker, ingen leverandør har en kill switch, og I kan køre løsningen hvor som helst, vist på en mørk blågrøn baggrund.
From Vulnerability to Exploitation: weaponized exploits rose from 190 in 2018 to 459 in 2025, while mean time to exploit fell from 2.3 years to 23 days, shown on a dark teal background.
Pyramide over menneskeligt ansvar i et AI-drevet SOC, vist på en mørk blågrøn baggrund. AI udfører opgaverne nederst, mens mennesker ejer strategien øverst.
Soveras tredelte strategi for suveræn sikkerhedsdrift: værktøjssuverænitet, detektionsparitet og et fælles data fabric, vist på en mørk blågrøn baggrund.
	Diagram over mindste privilegium for AI-agenter: agenten får kun adgang til sit tildelte værktøj og sin tildelte datakilde til én opgave, vist på en mørk blågrøn baggrund.
Pyramide med tre modelniveauer til AI-drevet alarmhåndtering: lokale, kvantiserede modeller til hovedparten af volumen i bunden, mellemstore cloudmodeller til korrelation og triage og frontier-modeller til eskaleringer, vist på en mørk blågrøn baggrund.
Lineær triage sammenlignet med en korreleret klynge: en reaktiv alarmproces trin for trin til venstre og en AI-native tilgang til højre, der forbinder svage signaler fra recon til en C2-beacon, vist på en mørk blågrøn baggrund.
Playbooks versus guidance: en fast rækkefølge af trin fra alarm til eskalering til venstre og adaptiv ræsonnering omkring et mål med rammer og menneskelig gennemgang til højre, vist på en mørk blågrøn baggrund.
Et AI-SOC har brug for nye processer: fem processer til at bygge et AI-native SOC, fra specifikationer og alarmarkitektur til modelvalg, designmønstre og arbejdsdeling, vist på en mørk blågrøn baggrund.
Fra reaktiv overvågning til operationel intelligens: Soveras AI-native kontrolplan for sikkerhed samler data fra endpoint, netværk, cloud, identitet, e-mail og applikationer og leverer målbare resultater, vist på en mørk blågrøn baggrund.
Fire principper for suveræn sikkerhedsdrift: data forbliver i jeres jurisdiktion, AI arbejder under jeres politikker, ingen leverandør har en kill switch, og I kan køre løsningen hvor som helst, vist på en mørk blågrøn baggrund.
From Vulnerability to Exploitation: weaponized exploits rose from 190 in 2018 to 459 in 2025, while mean time to exploit fell from 2.3 years to 23 days, shown on a dark teal background.
Pyramide over menneskeligt ansvar i et AI-drevet SOC, vist på en mørk blågrøn baggrund. AI udfører opgaverne nederst, mens mennesker ejer strategien øverst.
Soveras tredelte strategi for suveræn sikkerhedsdrift: værktøjssuverænitet, detektionsparitet og et fælles data fabric, vist på en mørk blågrøn baggrund.
	Diagram over mindste privilegium for AI-agenter: agenten får kun adgang til sit tildelte værktøj og sin tildelte datakilde til én opgave, vist på en mørk blågrøn baggrund.
Pyramide med tre modelniveauer til AI-drevet alarmhåndtering: lokale, kvantiserede modeller til hovedparten af volumen i bunden, mellemstore cloudmodeller til korrelation og triage og frontier-modeller til eskaleringer, vist på en mørk blågrøn baggrund.
Lineær triage sammenlignet med en korreleret klynge: en reaktiv alarmproces trin for trin til venstre og en AI-native tilgang til højre, der forbinder svage signaler fra recon til en C2-beacon, vist på en mørk blågrøn baggrund.
Playbooks versus guidance: en fast rækkefølge af trin fra alarm til eskalering til venstre og adaptiv ræsonnering omkring et mål med rammer og menneskelig gennemgang til højre, vist på en mørk blågrøn baggrund.
Et AI-SOC har brug for nye processer: fem processer til at bygge et AI-native SOC, fra specifikationer og alarmarkitektur til modelvalg, designmønstre og arbejdsdeling, vist på en mørk blågrøn baggrund.
Fra reaktiv overvågning til operationel intelligens: Soveras AI-native kontrolplan for sikkerhed samler data fra endpoint, netværk, cloud, identitet, e-mail og applikationer og leverer målbare resultater, vist på en mørk blågrøn baggrund.
Fire principper for suveræn sikkerhedsdrift: data forbliver i jeres jurisdiktion, AI arbejder under jeres politikker, ingen leverandør har en kill switch, og I kan køre løsningen hvor som helst, vist på en mørk blågrøn baggrund.
From Vulnerability to Exploitation: weaponized exploits rose from 190 in 2018 to 459 in 2025, while mean time to exploit fell from 2.3 years to 23 days, shown on a dark teal background.
Pyramide over menneskeligt ansvar i et AI-drevet SOC, vist på en mørk blågrøn baggrund. AI udfører opgaverne nederst, mens mennesker ejer strategien øverst.
Soveras tredelte strategi for suveræn sikkerhedsdrift: værktøjssuverænitet, detektionsparitet og et fælles data fabric, vist på en mørk blågrøn baggrund.
	Diagram over mindste privilegium for AI-agenter: agenten får kun adgang til sit tildelte værktøj og sin tildelte datakilde til én opgave, vist på en mørk blågrøn baggrund.
Pyramide med tre modelniveauer til AI-drevet alarmhåndtering: lokale, kvantiserede modeller til hovedparten af volumen i bunden, mellemstore cloudmodeller til korrelation og triage og frontier-modeller til eskaleringer, vist på en mørk blågrøn baggrund.
Lineær triage sammenlignet med en korreleret klynge: en reaktiv alarmproces trin for trin til venstre og en AI-native tilgang til højre, der forbinder svage signaler fra recon til en C2-beacon, vist på en mørk blågrøn baggrund.
Playbooks versus guidance: en fast rækkefølge af trin fra alarm til eskalering til venstre og adaptiv ræsonnering omkring et mål med rammer og menneskelig gennemgang til højre, vist på en mørk blågrøn baggrund.
Et AI-SOC har brug for nye processer: fem processer til at bygge et AI-native SOC, fra specifikationer og alarmarkitektur til modelvalg, designmønstre og arbejdsdeling, vist på en mørk blågrøn baggrund.
Fra reaktiv overvågning til operationel intelligens: Soveras AI-native kontrolplan for sikkerhed samler data fra endpoint, netværk, cloud, identitet, e-mail og applikationer og leverer målbare resultater, vist på en mørk blågrøn baggrund.
Fire principper for suveræn sikkerhedsdrift: data forbliver i jeres jurisdiktion, AI arbejder under jeres politikker, ingen leverandør har en kill switch, og I kan køre løsningen hvor som helst, vist på en mørk blågrøn baggrund.