
I årevis har cybersikkerhedsbranchen gentagne gange forudsagt, at SIEM ville blive en handelsvare. Da EDR dukkede op, argumenterede nogle for, at SIEM ville blive mindre vigtigt. Da Zero Trust vandt frem, fulgte lignende forudsigelser. Nu, hvor AI ændrer, hvor hurtigt og billigt software kan bygges, er SIEM igen en af de første sikkerhedskategorier, som folk forventer bliver en handelsvare. Denne gang kan argumentet dog veje tungere, fordi AI ændrer de underliggende økonomiske forhold for sikkerhedssoftware frem for blot at introducere endnu et buzzword.
Det er ikke længere så svært som tidligere at bygge en højhastigheds-datapipeline, der er i stand til at indsamle, lagre og analysere enorme mængder sikkerhedstelemetri. Moderne infrastruktur kan håndtere millioner af hændelser i sekundet, mens AI-assisteret udvikling reducerer den ingeniørmæssige indsats, der kræves for at skabe parsere, integrationer, detektionslogik, grænseflader og operationelle arbejdsgange. Efterhånden som disse funktioner bliver lettere og billigere at reproducere, vil organisationer naturligt begynde at stille spørgsmålstegn ved, hvorfor de skal fortsætte med at betale premium-priser for funktionalitet, der engang var teknisk vanskelig at bygge, men som bliver stadig mere tilgængelig.
Sikkerhedsstakken bliver reproducerbar
SIEM er måske blot det første åbenlyse eksempel. Det samme økonomiske pres vil med tiden gøre sig gældende for EDR, IAM, DLP, NDR og mange andre dele af sikkerhedsstakken.
Tag EDR som et eksempel. Organisationer betaler ofte for en bred dækning af operativsystemer, som de måske ikke har brug for, store biblioteker af detektionsindhold, der måske har begrænset relevans for deres miljøer, og undersøgelses- eller responsfunktionalitet, der overlapper med andre produkter, de allerede ejer. De fleste virksomheder bygger sandsynligvis ikke selv en hel EDR-platform, men i stigende grad behøver de det måske heller ikke. Mindre leverandører vil kunne bygge specialiserede alternativer til en meget lavere pris, mens interne ingeniørteams vil kunne reproducere individuelle funktioner, der tidligere krævede betydelige produkt- og ingeniørorganisationer.
Det vigtigste spørgsmål er derfor ikke, om disse produkter med tiden kan kopieres. Det er, hvornår økonomien i replikering bliver attraktiv nok til at gøre udskiftning praktisk. Det skaber et vanskeligt spørgsmål for enhver cybersikkerhedsleverandør og tjenesteudbyder: Hvis AI gør det muligt for os at automatisere mere af vores eget ingeniør- og sikkerhedsarbejde, hvad forhindrer så kunderne i med tiden at bruge den samme teknologi til at reproducere noget af den værdi, de i øjeblikket køber hos os?
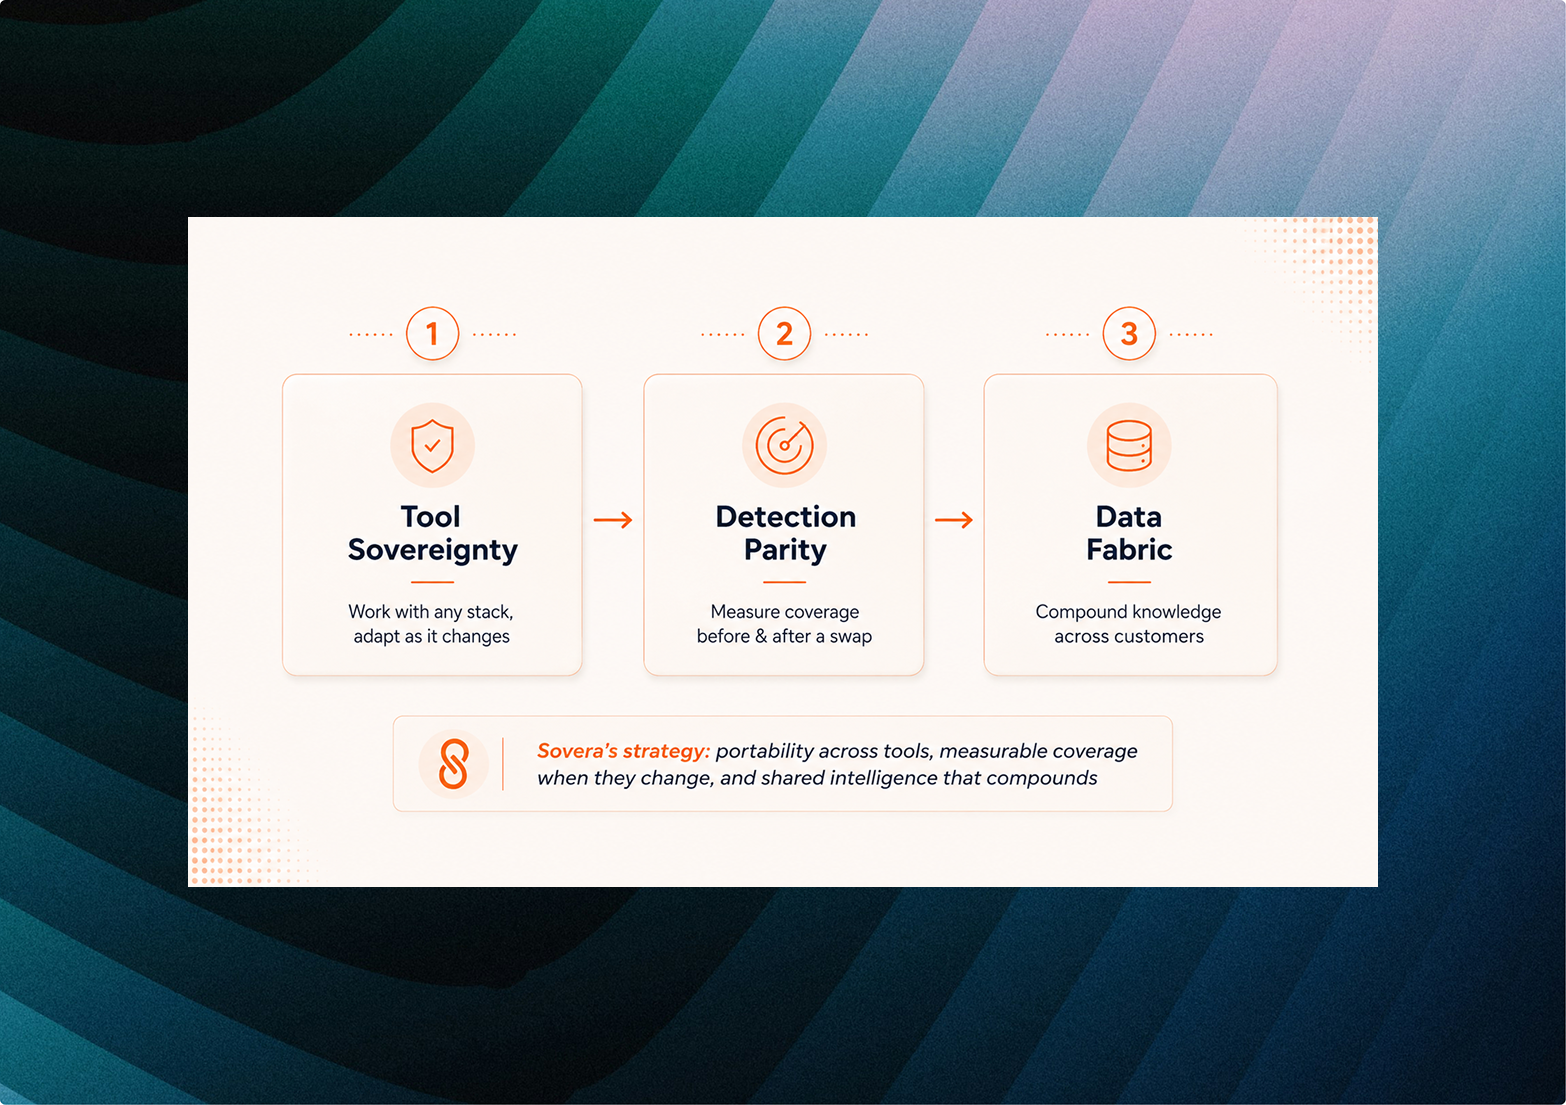
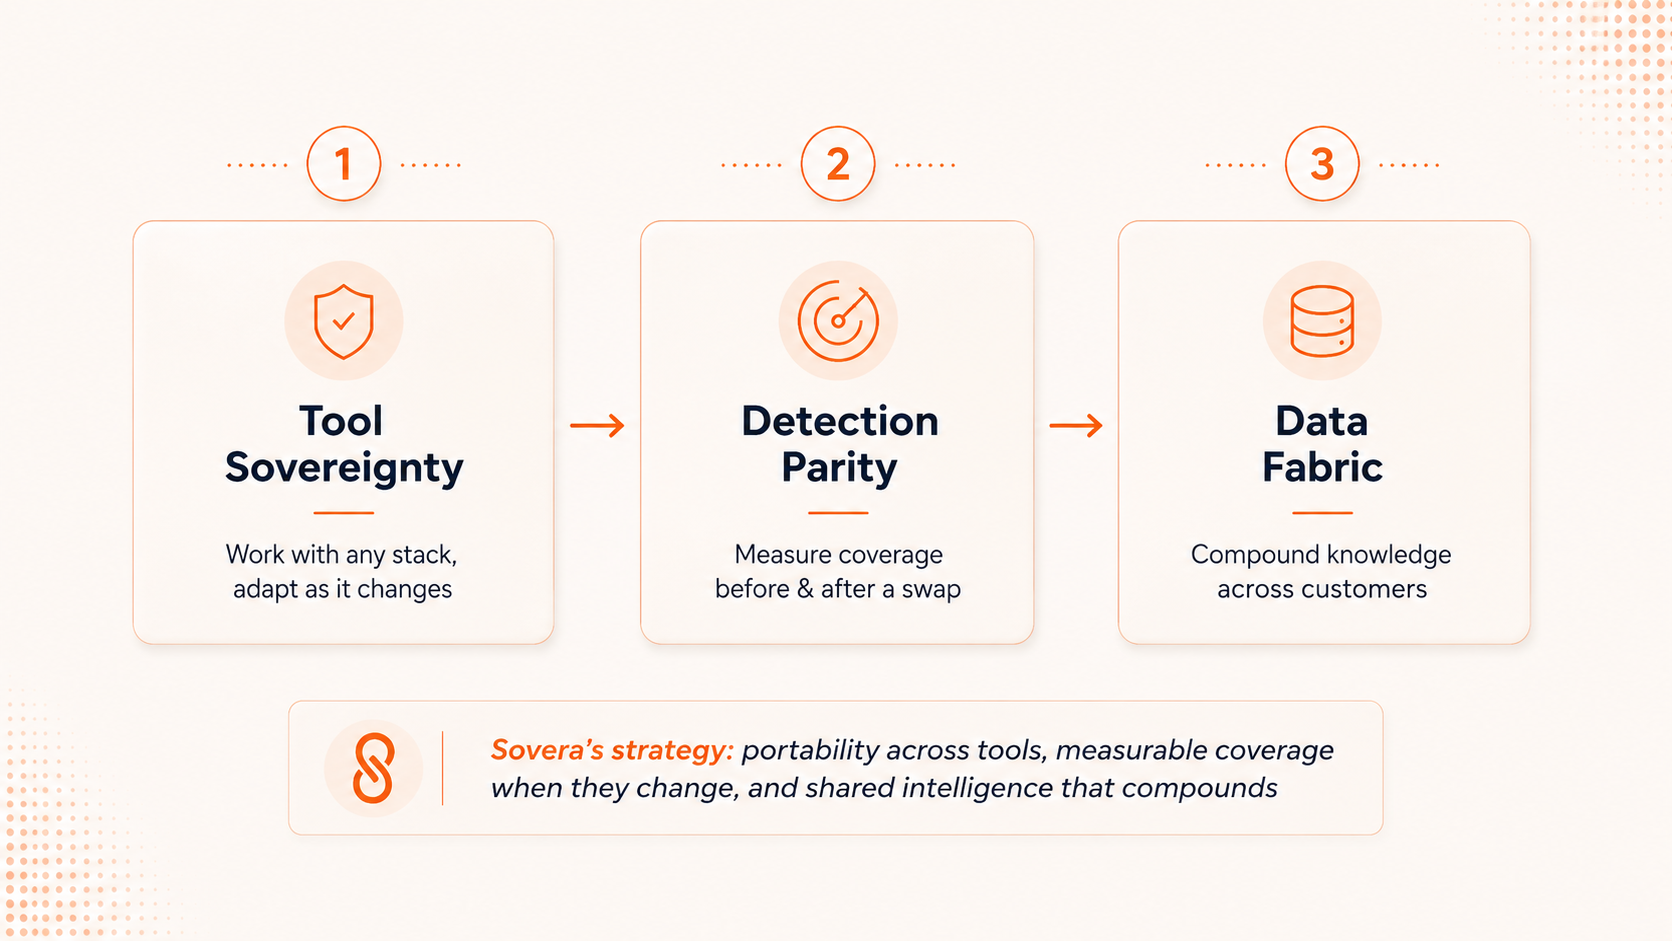
Hos Sovera Security mener vi, at det rigtige svar er at designe til den fremtid frem for at undgå virkeligheden. Vores tilgang centrerer sig om tre principper: Tool Sovereignty, Detection Parity og Data Fabric.
Tool Sovereignty
Tool Sovereignty tager udgangspunkt i idéen om, at kunderne bør bevare kontrollen over deres sikkerhedsarkitektur. Sovera er designet til at fungere på tværs af en kundes eksisterende SIEM, EDR, IAM, DLP, NDR og andre sikkerhedsteknologier, men lige så vigtigt er det designet til at imødekomme, at disse produkter udskiftes over tid.
Historisk set var det dyrt at understøtte en bred vifte af sikkerhedsteknologier. Hver ny integration krævede, at ingeniører forstod proprietære API'er, skabte forbindelser, udviklede parsere, normaliserede dataskemaer, vedligeholdt mappings og løbende opdaterede dem, efterhånden som leverandørerne ændrede deres produkter. AI ændrer disse økonomiske forhold markant. Da det bliver hurtigere og billigere at bygge og vedligeholde integrationer, bliver understøttelse af en heterogen og konstant skiftende sikkerhedsstak en langt mere praktisk ingeniørmodel.
Denne fleksibilitet er vigtig, fordi kunder ikke bør tvinges til at beholde et dyrt SIEM, EDR eller en anden platform, blot fordi en udskiftning ville forstyrre deres bredere sikkerhedsdrift. Hvis en bedre, billigere eller mere specialiseret teknologi bliver tilgængelig, bør organisationer kunne tage den i brug uden at skulle redesigne alt omkring den. Sikkerhedsleverandørens rolle bør være at gøre den underliggende arkitektur mere portabel, ikke at skabe yderligere afhængigheder, der gør kunderne bange for at ændre den.
Detection Parity
Øget værktøjsfleksibilitet skaber dog et andet problem. Udskiftning af et sikkerhedsprodukt er ikke blot en teknisk migrering, for det virkelige spørgsmål er, om organisationen forbliver lige så beskyttet bagefter. Når man f.eks. udskifter en EDR, skal sikkerhedsteams vide, hvilke detektioner der fortsat vil fungere, hvilke funktioner der forsvinder, hvilke regler der skal omskrives, og om den nye teknologi introducerer blinde vinkler, der ikke fandtes før.
Det er her, Detection Parity bliver afgørende. I stedet for at stole på en subjektiv antagelse om, at to produkter giver nogenlunde samme beskyttelse, bør organisationer kunne måle, hvordan detektionsdækningen ændrer sig før og efter en migrering. Hvis en virksomhed finder en EDR, der giver sammenlignelig beskyttelse til halv pris, bør den kunne evaluere beslutningen baseret på evidens. På samme måde, hvis et internt ingeniørteam ønsker at erstatte et kommercielt SIEM med en internt udviklet platform, bør sikkerhedsledelsen kunne fastslå præcis, hvilken dækning der vil blive bevaret, mistet eller forbedret.
Det bredere mål er at adskille sikkerhedsresultater fra individuelle produkter. En ændring i teknologi bør ikke automatisk medføre en ukendt ændring i sikkerhedsniveauet. Efterhånden som udskiftning bliver mere almindelig, vil evnen til at måle detektionsparitet blive stadig vigtigere for at kunne foretage disse overgange sikkert.
Data Fabric
Med tiden vil det samme argument om kommodificering række ud over sikkerhedssoftware og ind i sikkerhedstjenester. Hvis AI bliver yderst kompetent til at undersøge alarmer, korrelere hændelser, analysere malware, generere anbefalinger og automatisere respons, vil organisationer med rette begynde at spørge, hvorfor de skal fortsætte med at betale for traditionel MXDR og administrerede sikkerhedstjenester. Enhver cybersikkerhedstjenesteudbyder, inklusive Sovera, bliver før eller siden nødt til at besvare det spørgsmål.
Der er dog en vigtig skelnen mellem at reproducere softwarefunktioner og at reproducere observationer fra den virkelige verden. AI kan generere kode, bygge integrationer, analysere hændelser, opsummere trusselsintelligens og kopiere mange operationelle arbejdsgange. Hvad den ikke kan frembringe, er en observation, der aldrig er sket før. En individuel organisation kan kun se aktivitet, der foregår i dens eget miljø. Den kan ikke uafhængigt vide, at den samme infrastruktur optrådte i angreb mod flere andre virksomheder i går, at en ny teknik pludselig spreder sig på tværs af en branche, eller at et ukendt fil-hash er begyndt at dukke op i ellers urelaterede hændelser.
Selv ekstremt kapabel AI kræver observationer fra den virkelige verden som input, og derfor mener vi, at en stadig vigtigere kilde til langsigtet sikkerhedsværdi vil være det datanetværk, der forbinder organisationer, detekteringer, hændelser og trusselsintelligens. Når sikkerhedsviden kan udveksles på tværs af miljøer på en troværdig måde, vokser værdien eksponentielt. En hændelse observeret hos én organisation kan forbedre beskyttelsen et andet sted. En detektering skabt til ét miljø kan afsløre et dækningshul i et andet. Infrastruktur forbundet med et angreb mod én kunde kan hjælpe med at identificere mistænkelig aktivitet for en anden, før en hændelse for alvor udvikler sig.
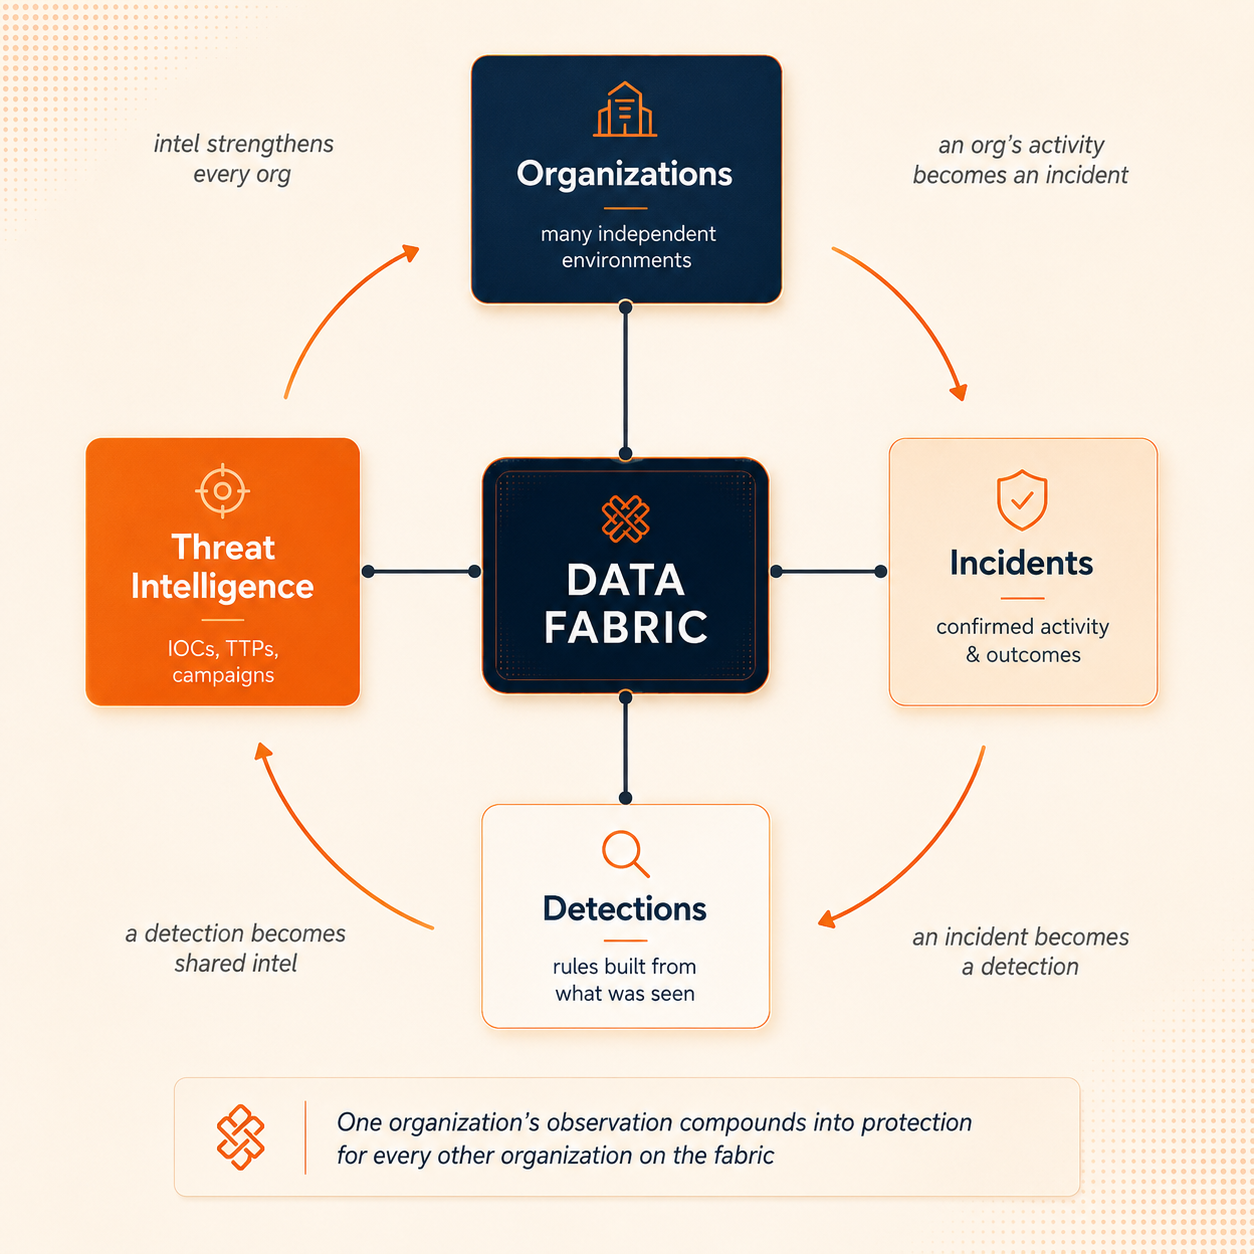
Værdien af denne model er ikke blot adgang til mere data. Det er evnen til at omdanne uafhængige observationer til kollektiv sikkerhedsviden, som ingen enkeltstående organisation kunne generere på egen hånd.
Forberedelse til en udskiftelig sikkerhedsstak
Hos Sovera forbereder vi os på et cybersikkerhedsmarked, hvor udskiftning bliver normen frem for undtagelsen. Organisationer vil løbende vurdere, om deres eksisterende værktøjer retfærdiggør omkostningerne, mens AI vil gøre det lettere for nye leverandører, specialiserede teknologier og internt udviklede alternativer at træde ind på markedet. Tool Sovereignty gør det muligt for kunder at foretage disse ændringer uden at skabe unødvendige arkitektoniske afhængigheder, mens Detection Parity giver en metode til at evaluere, om disse ændringer opretholder sikkerhedsresultaterne. Data Fabric skaber derefter et lag af delt viden, der forbliver værdifuldt, uanset hvilke individuelle teknologier der ligger under det.
Denne filosofi har en vigtig konsekvens. Hvis vi med succes hjælper kunder med at udskifte andre sikkerhedsleverandører, bør kunderne på sigt også spørge, om de kan udskifte Sovera. Vi mener, at det er et sundt spørgsmål. Enhver leverandør bør løbende gøre sig fortjent til sin plads i sikkerhedsstakken frem for at forlade sig på tekniske afhængigheder eller skifteomkostninger for at bevare den.
AI vil gøre software mere reproducerbar, ekspertise mere tilgængelig og mange af nutidens sikkerhedsfunktioner lettere at genopbygge. I det miljø vil de mest levedygtige cybersikkerhedsvirksomheder ikke være dem, der gør sig selv svære at udskifte. Det vil være dem, der fortsat leverer reel værdi, selv når udskiftning bliver let.