
Cyberkriminelle venter ikke på vagtskiftet. De bevæger sig gennem svage signaler, udnytter manglende sammenhæng mellem sikkerhedsværktøjer og bruger AI til at operere hurtigere, end et traditionelt, menneskecentreret SOC kan følge med til.
De fleste organisationer reagerer ved at købe flere sikkerhedsværktøjer. Det er ikke den rigtige løsning for problemet er sjældent manglende teknologisk dækning. Problemet er den operationelle model.
De fleste virksomheder har allerede investeret i EDR, SIEM, identitetsbeskyttelse, cloud-sikkerhed og threat intelligence. Alligevel har mange svært ved at besvare de spørgsmål, der reelt betyder noget:
- Arbejder vores sikkerhedsværktøjer faktisk sammen?
- Hvilke detektioner indikerer reelle trusler, og hvilke er blot støj?
- Hvilke lavintensive og mindre åbenlyse trusler overser vi helt?
- Forbedrer vi vores ”security outcomes”, eller producerer vi blot mere telemetri?
Det er her, moderne Managed Detection and Response (MDR)” ændrer ligningen”.
Næste generation af MDR handler ikke længere omat outsource overvågningen af alarmer. Det er et AI-native kontrol- ogorkestreringslag for sikkerhedsoperationer: en intelligent platform, der kontinuerligt korrelerer, undersøger og responderer på tværs af hele organisationens sikkerhedsteknologi i realtid.
Hvorfor “AI-powered” ikke er tilstrækkeligt
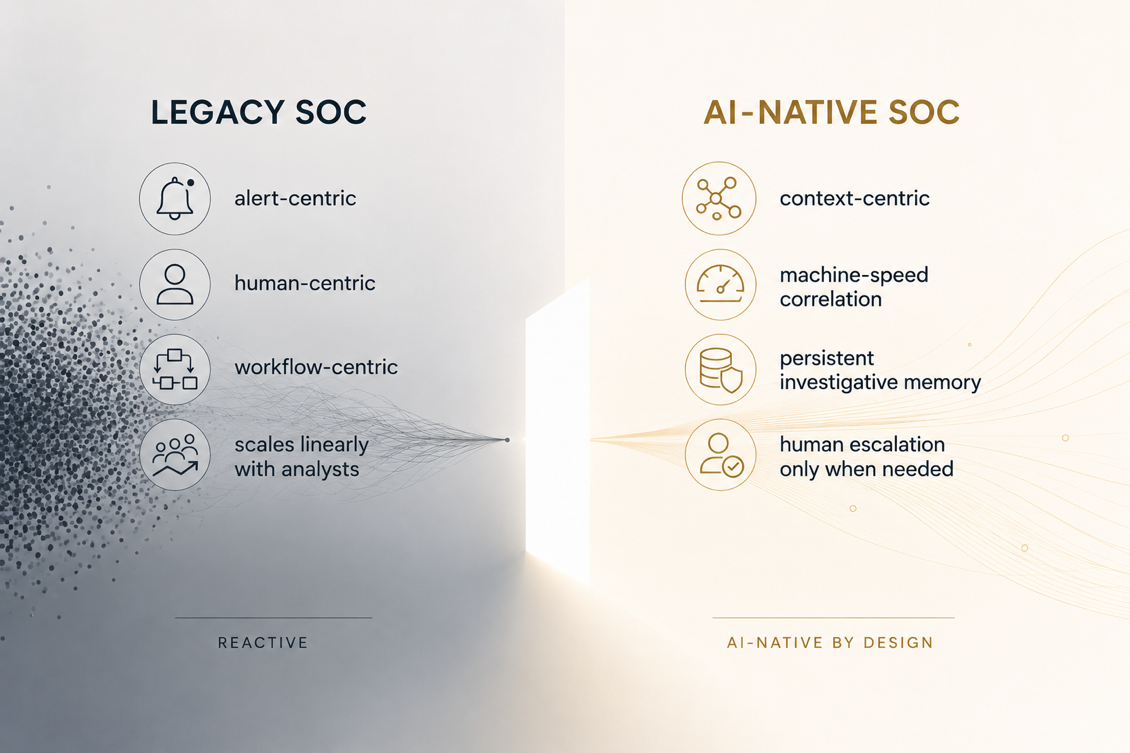
I dag hævder stort set alle MDR-leverandører, at de anvender AI. I langt de fleste tilfælde er der imidlertid tale om generativ AI, som er tilføjet oven på de samme alarmkøer og eskalationsprocesser, der har været fundamentet for SOC-drift i mere end et årti. Den afgørende forskel er, om AI udfører arbejdet, eller blot beskriver det arbejde, mennesker allerede har udført. I en AI-native MDR-platform håndteres normalisering af telemetri, automatiserede undersøgelser, adfærdsmæssig korrelation, prioritering af trusler og orkestrering af respons som udgangspunkt gennem AI-laget. AI er ikke en eftermonteret funktion, men det fundament, som platformen og den operationelle leverancemodel er bygget på.
Traditionel MDR er udviklet omkring manuel triagering, eskalationskøer og ressourcekrævende menneskelige undersøgelser. Den model kan ikke skaleres i takt med moderne angrebshastighed og kompleksitet.
Næste generations AI-SOC lukker kredsløbet mellem detektion og respons og skaber:
- Hurtigere detektion
- Mindre belastning og alarmtræthed blandt analytikere
- Mere præcis prioritering
- Hurtigere respons
- Dokumenterbart bedre sikkerhedsresultater
Hvad europæiske virksomheder bør kræve af deres MDR-leverandør
AI-native sikkerhedsoperationer skaber en ny koncentration af magt. Når et AI-system løbende indtager jeres telemetri, lærer jeres miljø at kende og træffer beslutninger med stigende autonomi, bliver spørgsmålet om, hvem der reelt kontrollerer denne kapacitet, afgørende.
For europæiske organisationer er cybersikkerhed ikke alene et teknologisk spørgsmål. Det er også et spørgsmål om regulering, governance og digital suverænitet.
NIS2 skærper kravene til operationel modstandsdygtighed og ledelsens ansvar. GDPR har direkte betydning for, hvordan data fra sikkerhedsundersøgelser behandles, opbevares og tilgås.
En MDR-leverandør bør derfor kunne besvare følgende spørgsmål konkret og dokumenterbart:
• Kan I kontraktuelt dokumentere, hvor vores telemetri fysisk opbevares?
• Hvem i jeres organisation kan tilgå vores undersøgelsesdata, og fra hvilke geografiske lokationer?
• Hvilke governance- og kontrolmekanismer kan I dokumentere over for en auditor i dag?
• Hvad er jeres faktiske gennemsnitlige tid til inddæmning, og kan den dokumenteres?
• Kan I dokumentere erfaring med aktiv operationel respons og ikke blot tilgængelighed på overvågning?
De reelle omkostninger ved at vente
IBM’s Cost of a Data Breach Report 2025 anslår de gennemsnitlige omkostninger ved et databrud til USD 4,88 mio. Organisationer uden overvågning og respons på MDR-niveau er samtidig gennemgående langsommere til at opdage og inddæmme sikkerhedshændelser.
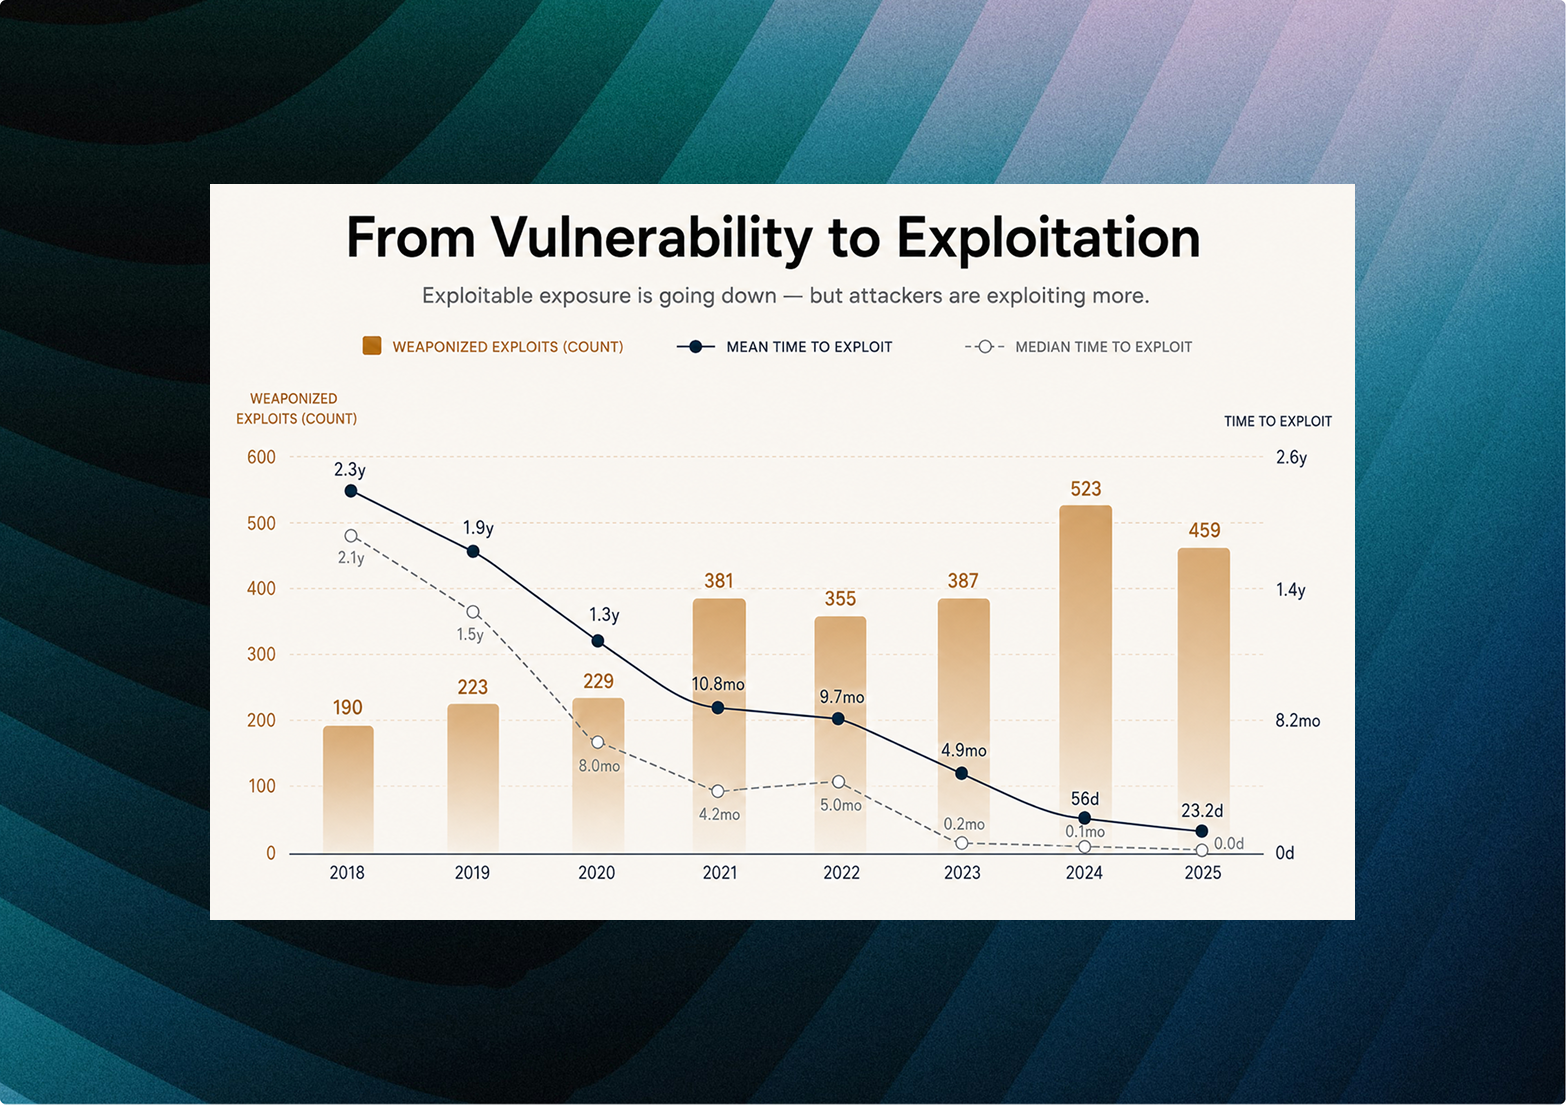
I takt med at angribere i stigende grad anvender AI, bliver tiden fra identificering af en sårbarhed til aktiv udnyttelse markant kortere, samtidig med at det samlede antal registrerede exploits fortsætter med at stige.
Den rette MDR-leverandør bliver organisationens døgnbemandede overvågningskapacitet, undersøgelsesteam, eskalationslag og operationelle multiplikator for den sikkerhedsteknologi, virksomheden allerede ejer.
Formålet er ikke at erstatte eksisterende værktøjer. Formålet er at gøre dem operationelt effektive.
Meriplex har f.eks. konstateret, at kunder, der implementerede MDR, opnåede et investeringsafkast på 201 procent over tre år med en tilbagebetalingstid på under seks måneder.
Hvad bør I se efter hos en AI-native MDR-leverandør?
MDR-markedet er tæt befolket. De fleste leverandører taler om AI, men kun få har gentænkt deres teknologi og operationelle model med AI som det bærende fundament. En MDR-leverandør bør vurderes på følgende områder
- AI-native arkitektur
- AI skal være integreret i platformens kerne og ikke tilføjet oven på traditionelle alarm- og eskalationsprocesser.
- Governance for mennesker og AI
- Det skal være tydeligt, hvilke beslutninger AI-agenter kan træffe, hvilke opgaver analytikerne ejer, og hvilke handlinger der kræver menneskelig godkendelse.
- Detection engineering
- Detektioner skal løbende udvikles og forbedres. En statisk samling af regler er ikke tilstrækkelig.
- Digital suverænitet
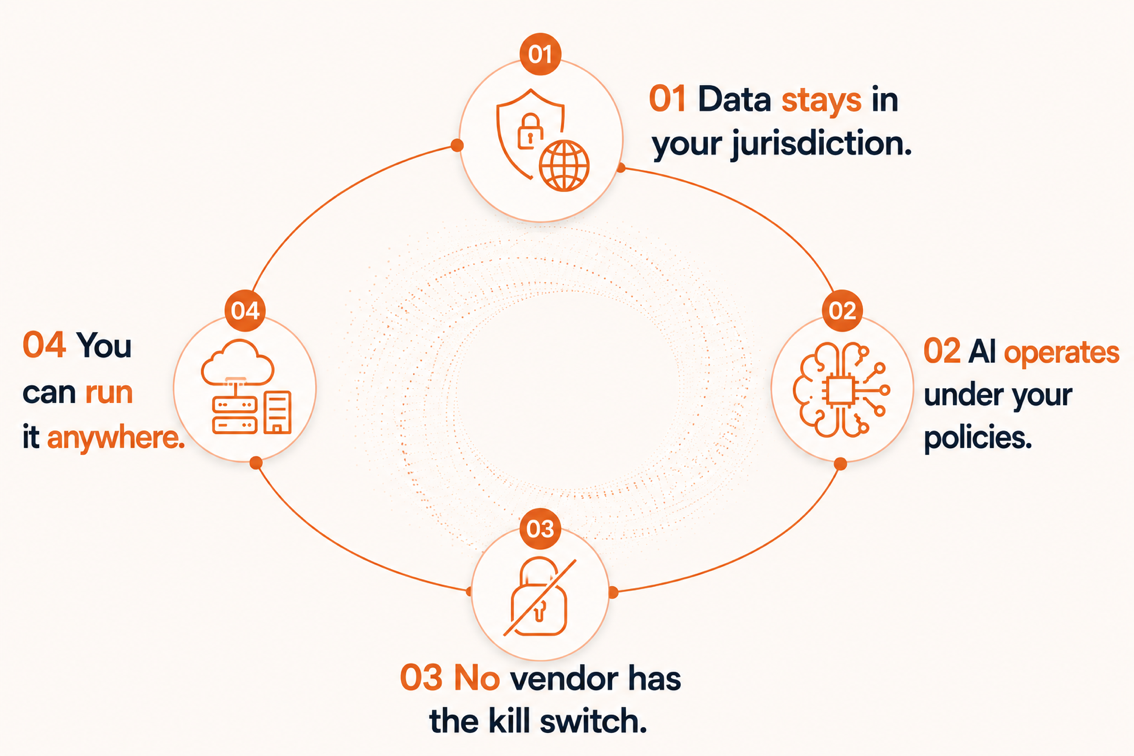
- Leverandøren skal kunne dokumentere dataresidens, kontrol over anvendte AI-modeller, fleksible implementeringsmuligheder og uafhængighed af enkelte teknologileverandører.
- Målbare resultater
- Leverancen skal måles på reduceret risiko og forbedrede sikkerhedsresultater, ikke blot på antallet af behandlede alarmer.
- Transparens
- Der bør være et fuldt revisionsspor forundersøgelser, vurderinger, beslutningsgrundlag og gennemførte handlinger.
Undgå leverandører, der fungerer som en black box,videresender alarmer uden selv at undersøge dem, ikke kan forklare deres AI-arkitektur eller ikke kan levere løsningen inden for den ønskede jurisdiktion.
Sådan ser AI-native sikkerhedsoperationer ud i praksis
Der findes en version af samtalen om AI-native SOC'er, der lyder sådan: lad maskinerne styre det hele, og fjern mennesker fra loopet. Det er ikke det, vi beskriver her.
Uden operationel koordinering fungerer sikkerhedsværktøjer i siloer. De producerer støj, mangler kontekst og leverer sjældent det forventede udbytte.
AI-native sikkerhedsoperationer ændrer dette:
• EDR-alarmer beriges automatisk med identitets-, cloud- og driftsmæssig kontekst, f.eks. medarbejderrolle, enhedshistorik og normal adfærd.
• SIEM-detektioner omdannes til prioriterede undersøgelser frem for køer af rå telemetri.
• E-mail- og identitetstrusler korreleres på tværs af brugere, enheder, SaaS-platforme og infrastruktur.
• Svage signaler og lavintensive indikatorer identificeres, før de udvikler sig til egentlige sikkerhedshændelser.
• Dublerede alarmer undertrykkes, undersøgelser gennemføres hurtigere, og respons kan iværksættes inden for få minutter.
Resultatet er færre falske positiver, hurtigere triagering, kortere undersøgelsestider, hurtigere respons og markant mindre manuelt arbejde.
Hver afsluttet undersøgelse bidrager samtidig til at forbedre den næste, hvorfor sikkerhedsoperationerne bliver løbende mere effektive og præcise.
Om Sovera Security
Sovera Security er en suveræn, AI-native MDR-platform, der fra starten er udviklet til europæiske virksomhederssikkerheds- og compliancekrav.
Med hovedsæde i København kombinerer Sovera Security agentic AI-baseretdetektion og respons med døgnbemandet analytikerdækning, indgående ekspertise iGDPR, NIS2, DORA samt europæisk dataresidens som en integreret del afplatformens design.
Ingen eftermonteret legacy-teknologi. Ingen afhængighed af ikke-europæisk infrastruktur.
Er jeres sikkerhedsoperationer reelt operationelle?
Tilmeld jer en gratis vurdering på sovera.security
Vores team stresstester jeres nuværende sikkerhedssetup op imod reelle angrebstidslinjer, identificerer præcist, hvor detektioner går i stå, før de fører til handling, og beskriver, hvad der konkret skal til for at lukke afstanden mellem detektion og respons.