
Det, der holder CISO'er vågne om natten, er ikke altid de hændelser, der er under aktiv efterforskning. Det er dem, der allerede er lukket, nedgraderet eller nedprioriteret, fordi de så harmløse ud på det tidspunkt.
Ethvert SOC er afhængigt af prioritering, og der er altid flere alarmer, end analytikere kan nå at undersøge grundigt. Det er en uundgåelig realitet. Men de hændelser, som et SOC afskriver som lavrisiko, er ikke nødvendigvis støj. De kan være virksomhedens mest værdifulde, uudnyttede trusselsintelligens.
Triage-problemet
En analytiker gennemgår en hændelse knyttet til en softwareopdatering, tjekker procestræet, validerer kommandolinjeargumenterne og konkluderer, at adfærden ligner legitim administratoraktivitet. Sagen lukkes som en falsk positiv. Baseret på de foreliggende beviser er den vurdering ofte helt rimelig.
Det, der sjældent sker derefter: at tjekke, om den samme eksekverbare fil dukkede op på andre endpoints, om lignende kommandoer blev kørt uden for vedligeholdelsesvinduet, eller om usædvanlig identitets- eller netværksaktivitet gik forud for den. Det kræver tid, historik og data spredt på tværs af værktøjer, som de fleste SOC'er ikke har ressourcer til.
Omkostningerne ved nedprioritering
Så nedprioritering bliver en nødvendighed, ikke et udtryk for sikkerhed. Hver lukket sag bliver en del af et voksende arkiv: svage signaler, ufuldstændige undersøgelser, angriberadfærd, der aldrig krydsede en tærskelværdi.
Det, som SOC'et betragter som affald, kan være noget af dets mest værdifulde trusselsintelligens, hvis nogen nogensinde går tilbage og kigger på det.
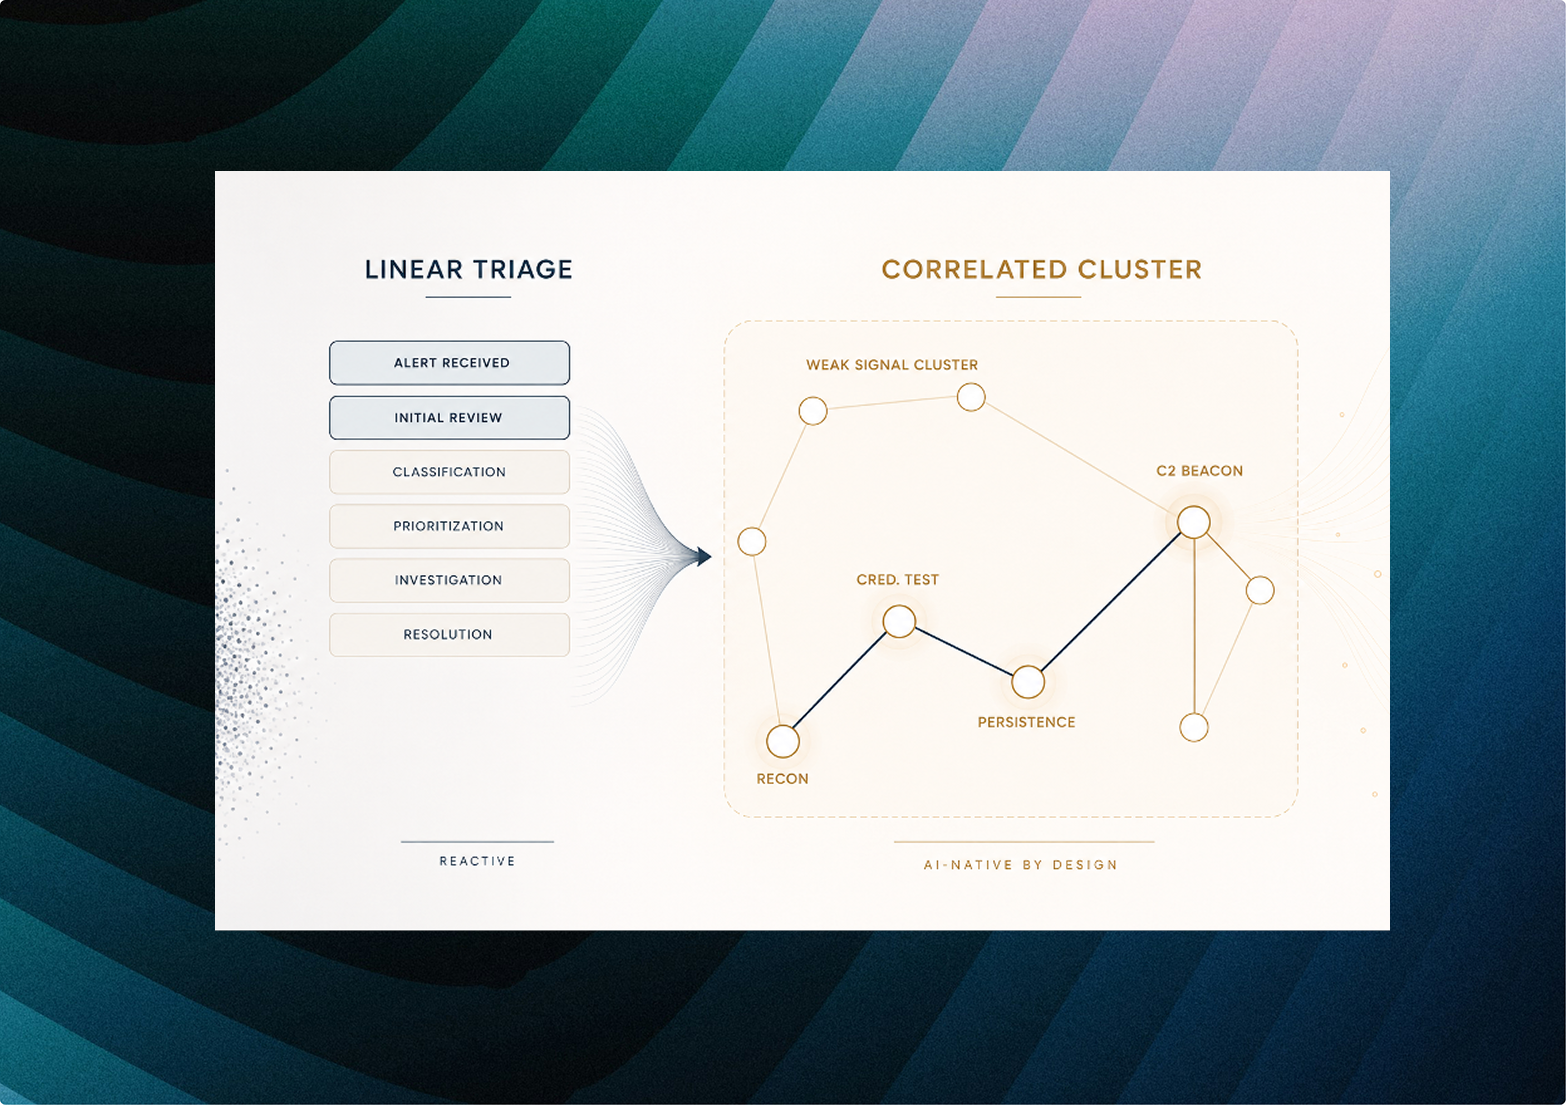
Traditionelle SOC-arbejdsgange behandler hændelser som isolerede enheder: berig, grupper, tildel alvorlighedsgrad, undersøg, luk. Når en hændelse er lukket, forlader den arbejdsgangen fuldstændigt.
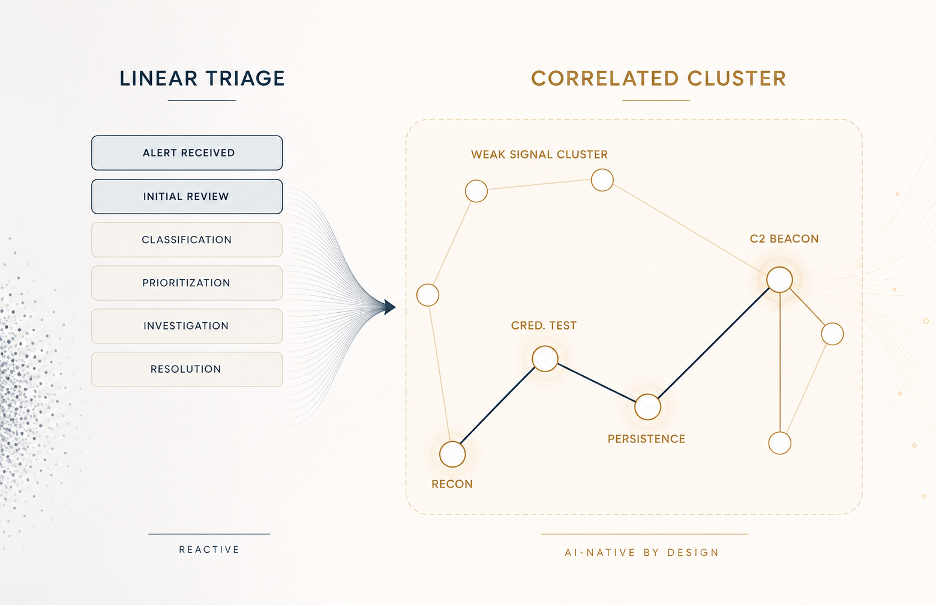
Det fungerer, når ondsindet aktivitet efterlader et tydeligt fingeraftryk. Det fungerer langt dårligere, når en angriber spreder aktiviteten ud over tid, identiteter og endpoints. En mistænkelig PowerShell-kommando, et sovende login, en kortvarig udgående forbindelse – ingen af disse retfærdiggør i sig selv eskalering. Korreleret over uger kan de dog afsløre rekognoscering, test af legitimationsoplysninger og klargøring til command-and-control.
Hvordan angribere udnytter hullet
Angribere ved, hvordan SOC-prioritering fungerer. De ved, at analytikere er tidspressede, at detektion er afhængig af tærskelværdier, og at isolerede anomalier bliver afvist, når de ikke matcher et kendt mønster.
Mange effektive angreb er ikke usynlige; de er bare ikke mistænkelige nok, når man ser på dem én hændelse ad gangen. Problemet er ikke dækningen af detektion; det er SOC'ets evne til at gemme, genbesøge og drage konklusioner på tværs af alt, hvad det allerede har set.
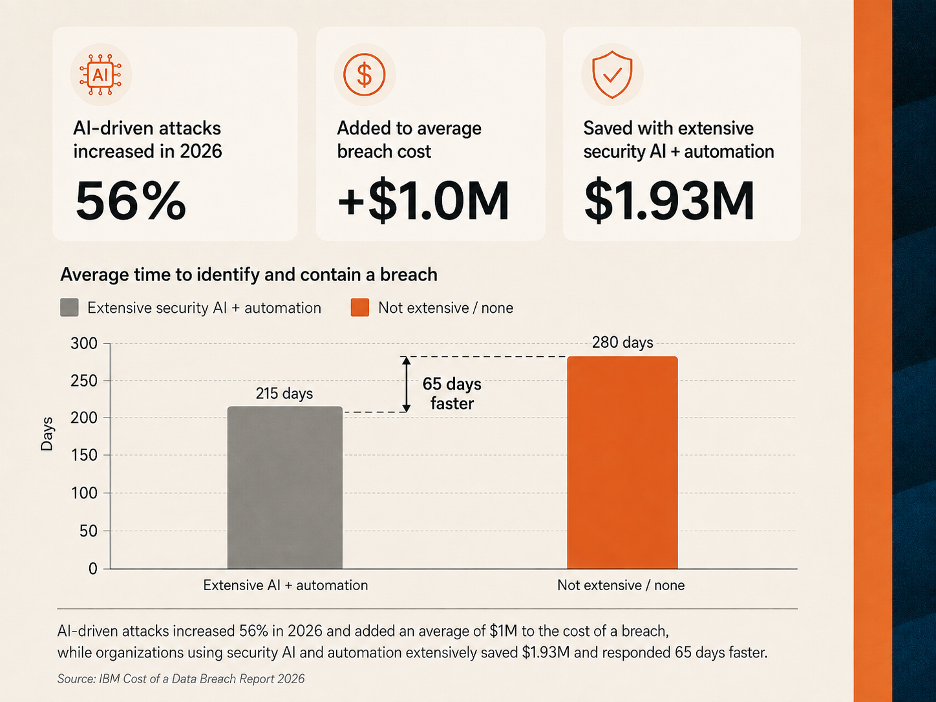
Ifølge IBM's 2026 Cost of a Data Breach Report: sikkerhedsteams, der i vid udstrækning bruger AI og automatisering, identificerer og inddæmmer databrud 65 dage hurtigere og reducerer de gennemsnitlige omkostninger ved brud med 1,93 millioner dollars, men kun 36 % af de ramte organisationer bruger disse funktioner i stor stil på tværs af forebyggelse, detektion, undersøgelse og respons.
Hvorfor tidligere korrelationsværktøjer kom til kort
Hændelseskorrelation er ikke nyt. Tidligere platforme forbandt alarmer ved hjælp af statistisk lighed, delte enheder, timing og risikovurdering samt ved at gruppere aktivitet omkring brugere, endpoints eller IP-adresser.
Problemet var operationelt: Korrelation skabte ofte flere alarmer og flere sager, ikke færre. Et værktøj kunne identificere en klynge, men et menneske skulle stadig vurdere, om der var tale om et koordineret angreb eller irrelevant støj. Korrelation blev blot endnu en kø i et i forvejen overbelastet SOC, hvilket flyttede byrden videre i systemet i stedet for at mindske den.
Hvad AI ændrer
AI ændrer dette på to måder. For det første bliver undersøgelser økonomisk skalerbare, fordi AI kan gennemgå procestræer, autentificeringslogs og historiske hændelser på tværs af hele miljøet, uden at en analytiker manuelt skal åbne hver enkelt sag.
For det andet tilføjer moderne sprogmodeller et lag af ræsonnement, som korrelationssystemer aldrig har haft. I stedet for blot at markere statistiske ligheder kan AI opstille og teste hypoteser om, hvordan hændelser hænger sammen, afveje modstridende beviser og forklare, hvorfor en sekvens er – eller ikke er – i overensstemmelse med et angreb.
Find brugbar indsigt
En hændelse med lav alvorlighedsgrad behøver ikke forblive det for evigt. En proces knyttet til en godkendt opdatering kan revurderes, hvis den binære fil senere kører under en anden overordnet proces, dukker op på et ikke-administreret endepunkt eller åbner en uventet forbindelse.
Den oprindelige vurdering var ikke nødvendigvis forkert, men de omkringliggende beviser har ændret sig. Et AI-baseret SOC kan løbende spørge, om tidligere afviste aktiviteter er blevet relevante.
Intet bliver reelt nedprioriteret
Løftet her er ikke, at hver eneste hændelse får øjeblikkelig menneskelig opmærksomhed (det ville blot genskabe skaleringsproblemet under et nyt navn). Løftet er, at intet bliver permanent kasseret. Hver lukket sag og hver svag indikator forbliver tilgængelig for revurdering i lyset af nye beviser. For CISO'er giver det en anden form for tryghed: ikke en vurdering foretaget under tidspres, men en kontinuerlig triagering, der kører på tværs af hele miljøets historik. Her er en visualisering af, hvordan tilsyneladende isolerede signaler korrelerer og samles til sikkerhedshændelser med høj konfidens:
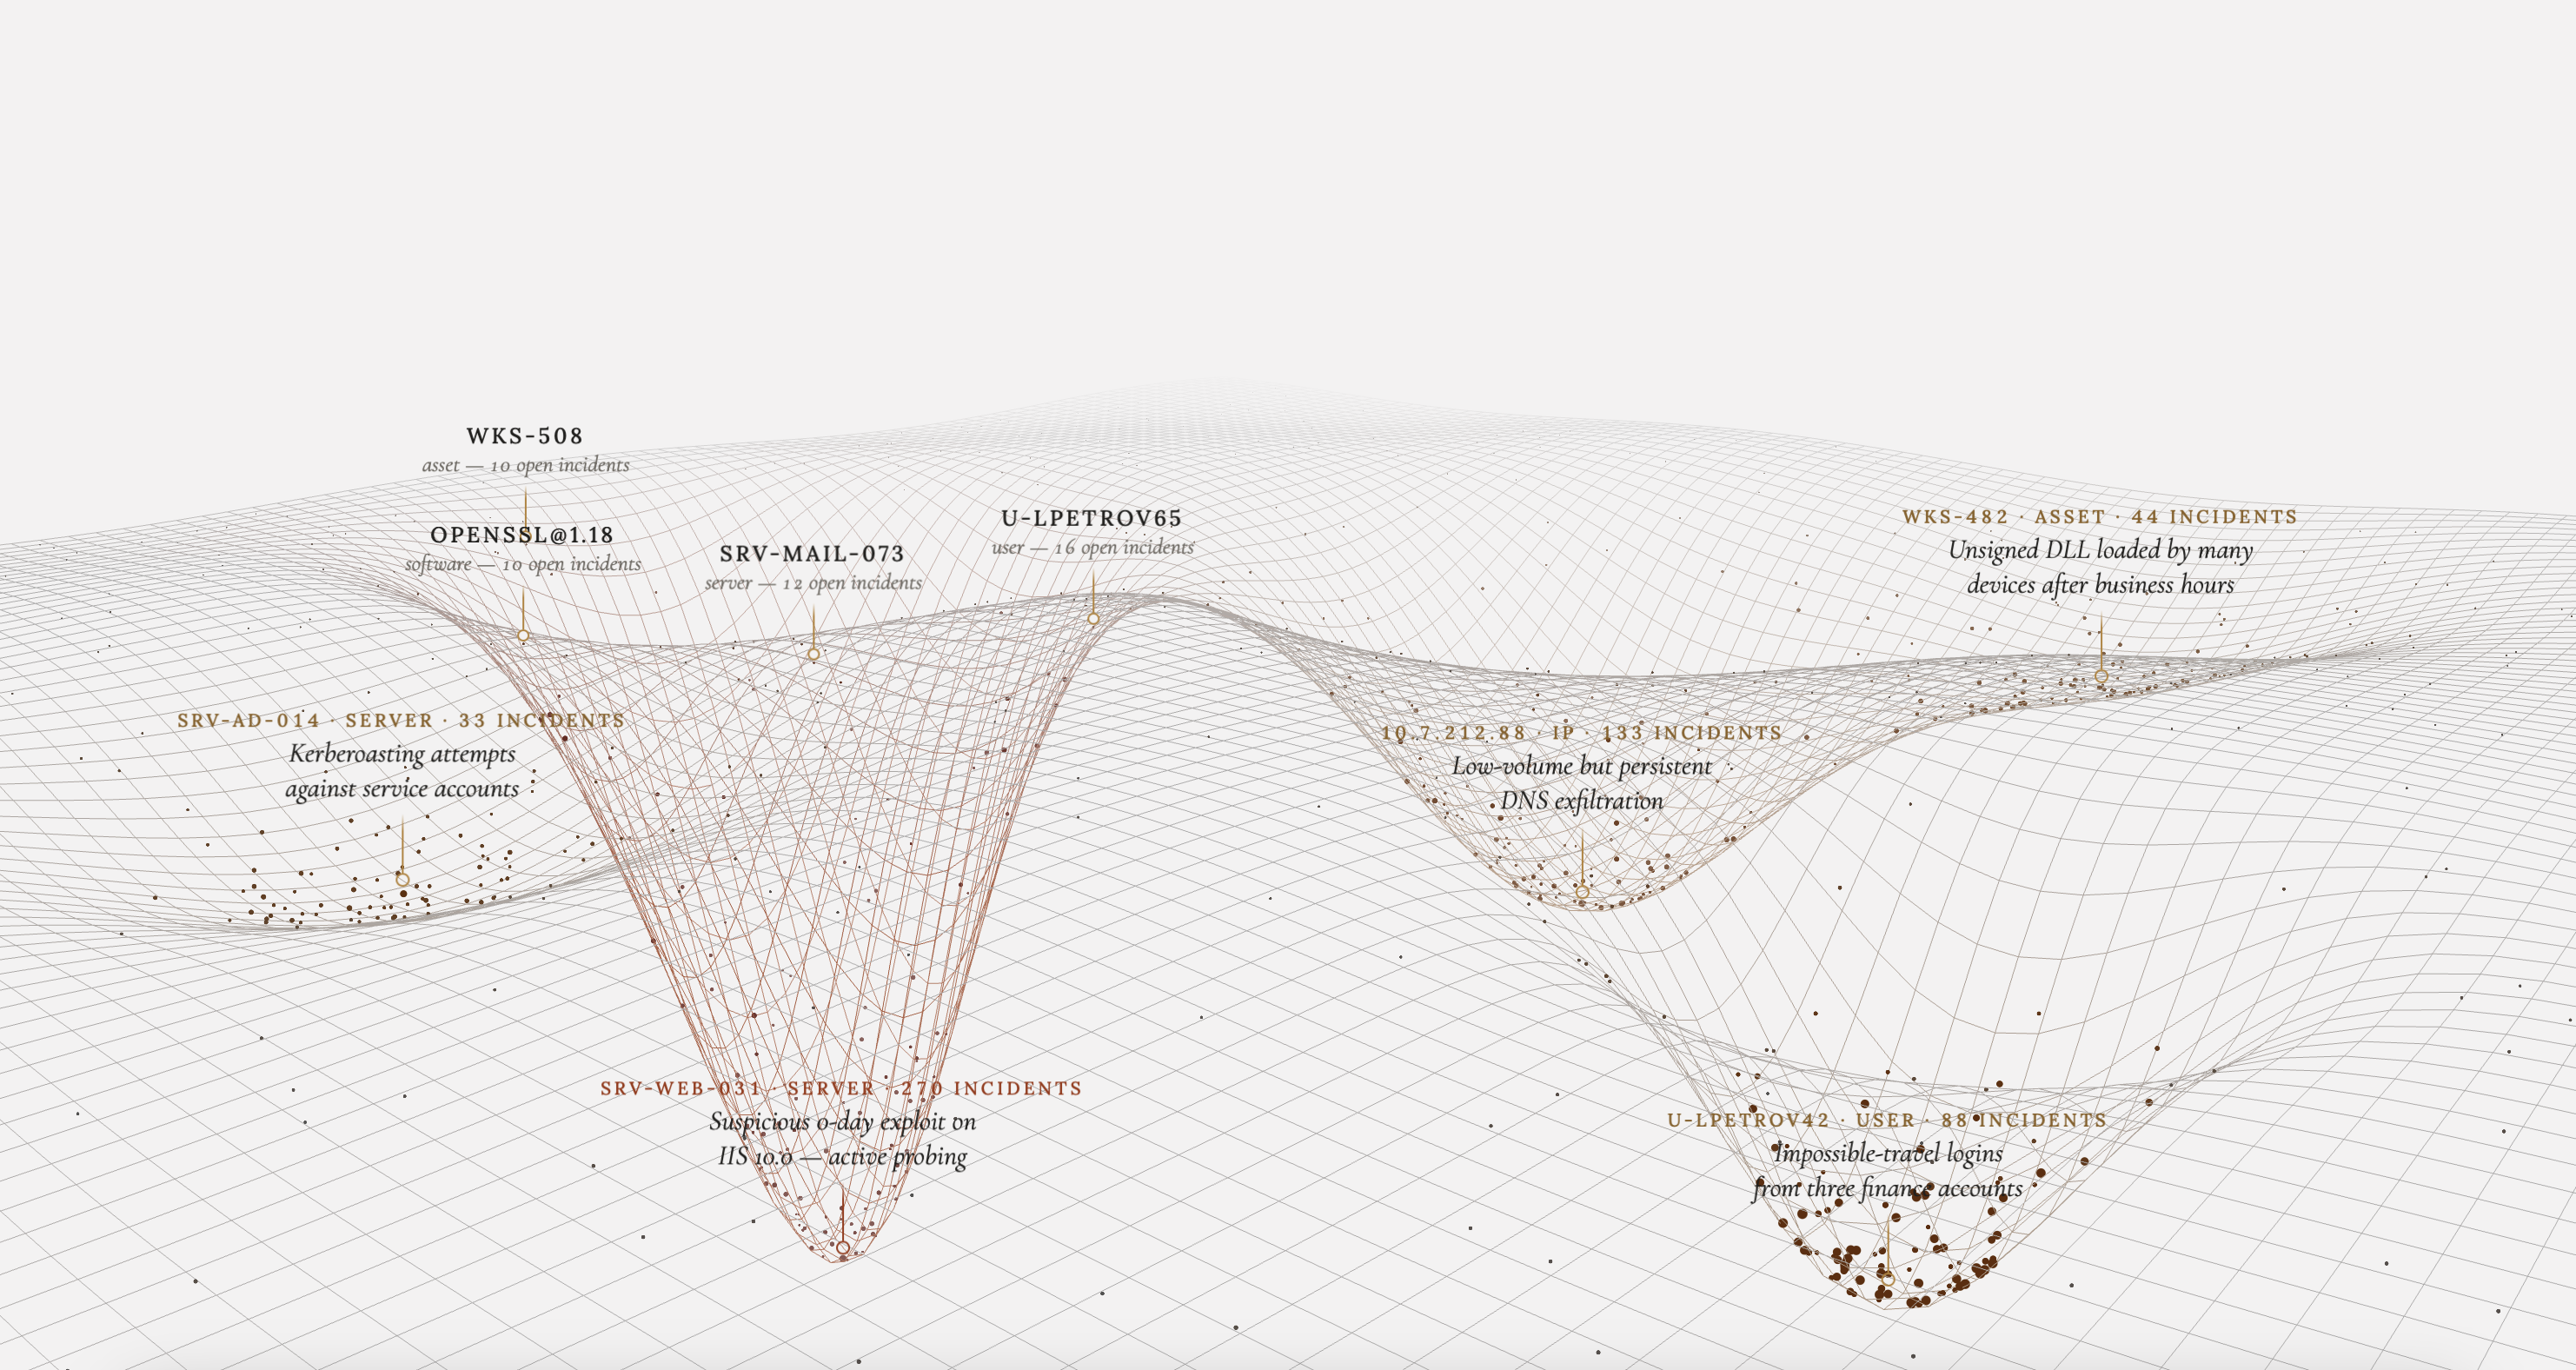
Organisationer, der gør dette rigtigt, vil ikke bare automatisere gamle arbejdsgange hurtigere. De vil opbygge processer, der lader AI undersøge bredt, tilpasse sig nye beviser og operere sikkert inden for klart definerede rammer.
Det stærkeste signal findes sjældent i én enkelt hændelse. Det opstår, når hundredvis af dem (inklusive dem, alle andre har afskrevet som ligegyldige) læses sammen som en del af den samme udviklende historie.
Næste punkt: de økonomiske aspekter af dette skift, og om et AI-baseret SOC faktisk er billigere at drive, når det undersøgende arbejde begynder at flytte sig fra analytikere til AI.