
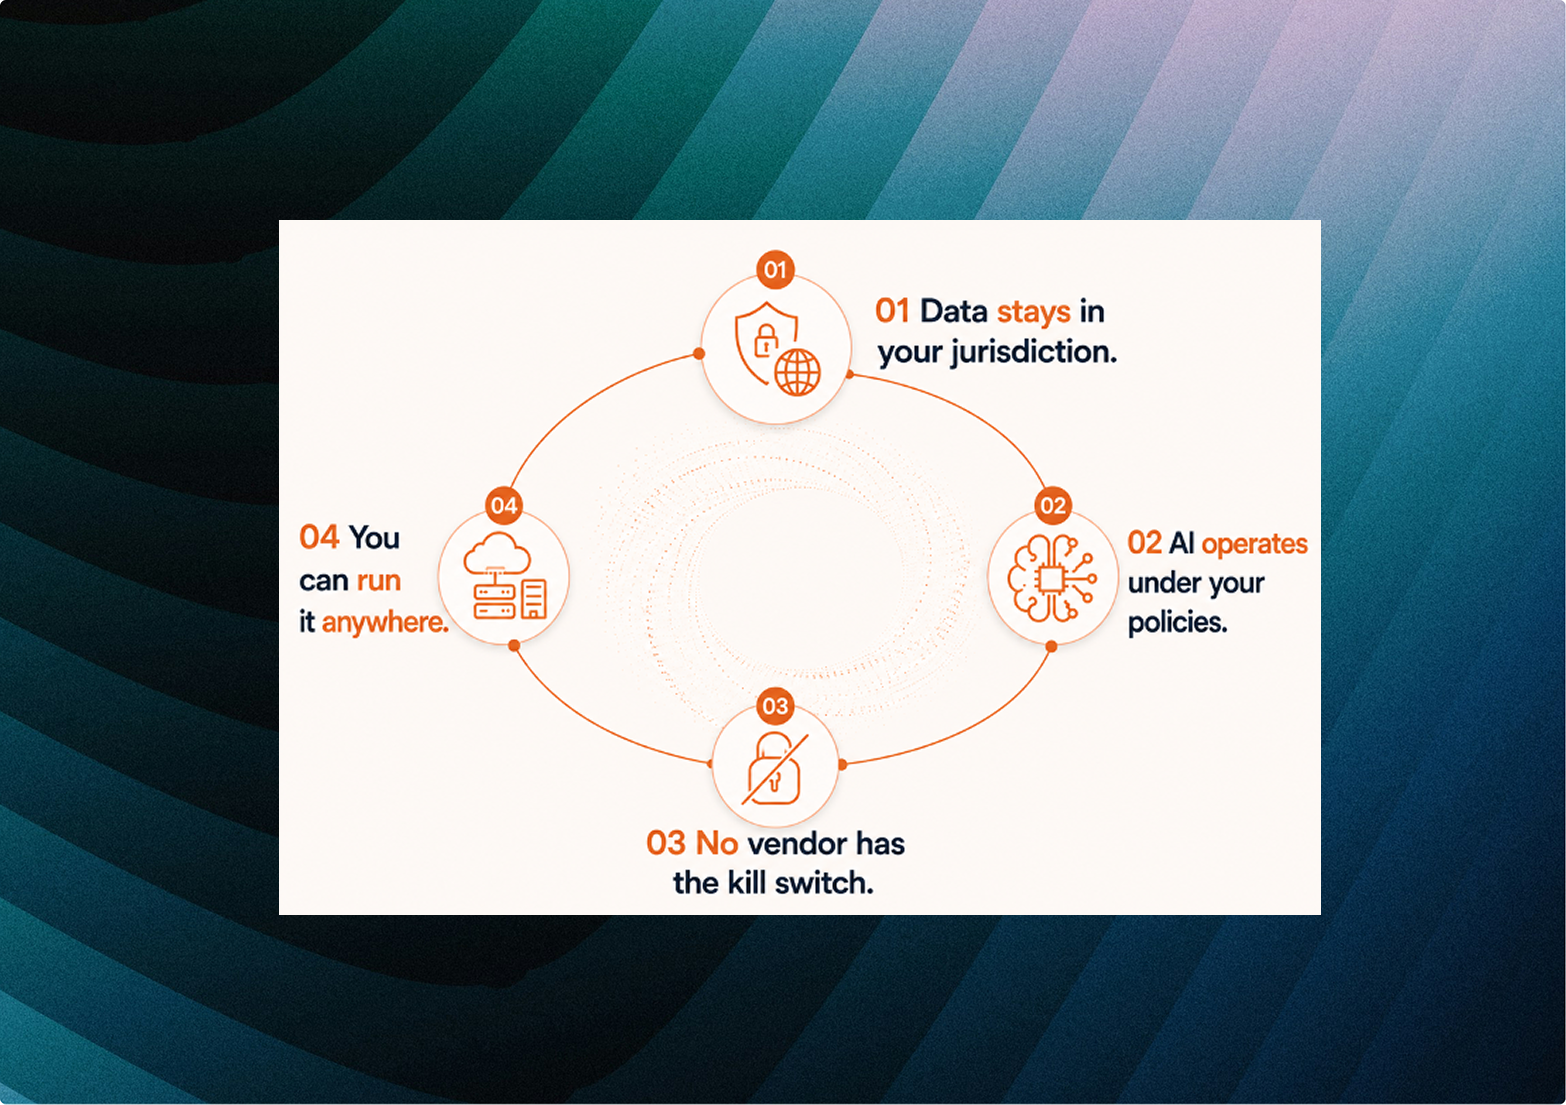
AI-æraen har skabt en ny type sikkerhedsrisiko, som de fleste organisationer endnu ikke taler om.
Det er ikke trusselsaktøren, der bruger AI til at lave bedre phishing-kampagner. Det er heller ikke modellen, der hallucinerer en konklusion om en kritisk hændelse. De risici er reelle, men det er løsbare tekniske problemer.
I kapløbet om at adoptere AI-native sikkerhedsløsninger og -platforme overdrager organisationer stiltiende kontrollen over deres mest følsomme driftsdata – deres telemetri, deres efterforskningslogik, deres trusselskontekst, deres responsbeslutninger – til platforme, de ikke selv fuldtud kontrollerer, som kører på infrastruktur, de ikke ejer, og styres af politikker, de ikke selv har skrevet.
Det er den diskussion, vi mener sikkerhedsbranchen er nødsaget til at have. Ikke hvorvidt om AI virker i SOC'en (det gør den!), men om hvem der ejer SOC'en, når AI driver den.
Modellen,der byggede det moderne SOC, er ved at slå revner
Security Operations Centers blev bygget på én grundlæggende antagelse: mennesker er den operationelle motor. SIEM-løsninger, EDR-platforme, SOAR-arbejdsgange, eskaleringskøer - hver eneste del af økosystemet var designet til at levere information til en analytiker og lade analytikeren træffe beslutningerne. I lang tid virkede den model.
Trusselsvolumen var til at overskue. Infrastrukturen var mindre kompleks. Efterforskninger havde en klar begyndelse og afslutning. Den verden er væk. Moderne virksomheder står over for eksponentielt voksende telemetri, cloud- og SaaS-spredning, AI-understøttede modstandere, identitetscentrerede angreb og vedvarende talentmangel. Branchens svar har været overraskende små forbedrende: AI-copiloter, smartere dashboards, automatiserede playbooks lagt oven på den samme forældede arkitektur.
At tilføje AI til en ikke-fungerende arbejdsgang forbedre ikke arbejdsgangen
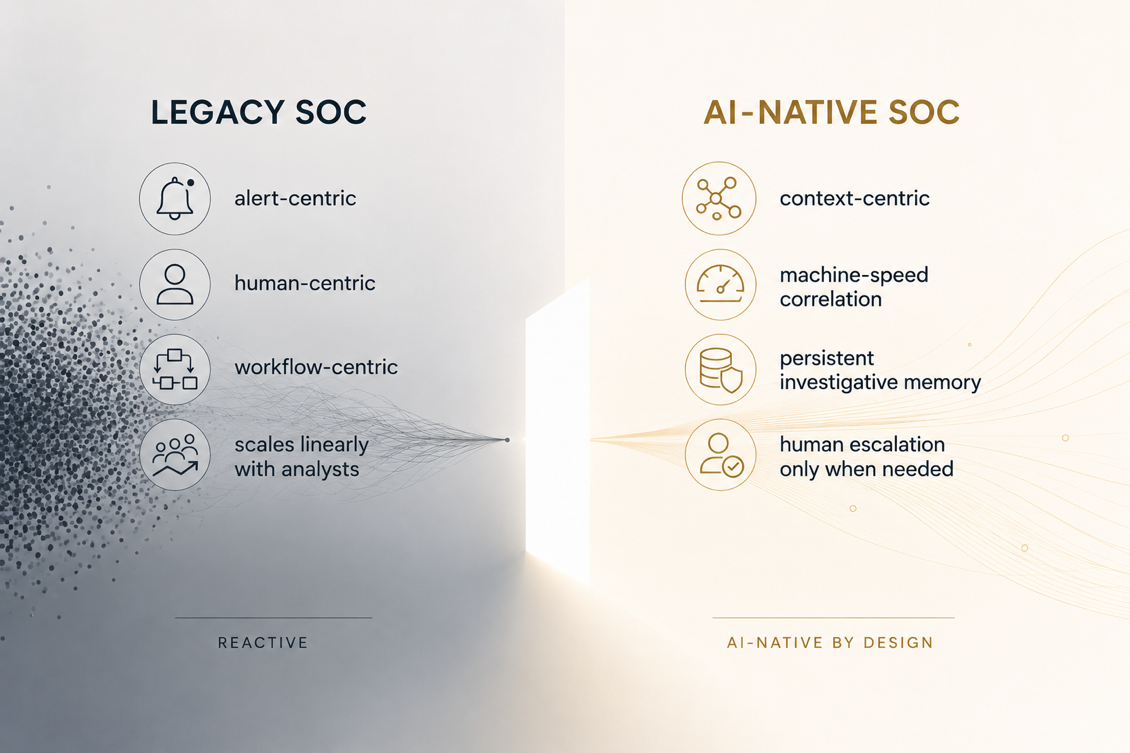
Den ubehagelige sandhed er, at de fleste sikkerhedsplatforme aldrig blev designet til den skala af problemer, vi nu beder dem løse. De blev designet til, at mennesker skulle betjene dem manuelt. Det betyder, at arbejdsgangen forudsætter, at et menneske korrelerer alarmerne, bevæger sig på tværs af systemer, holder efterforskningskonteksten i hovedet, beslutter hvornår der skal eskaleres, og overdrager til den næste person.
Efterhånden som miljøerne blev mere komplekse, voksede den byrde lineært med antallet af medarbejdere. Mere data betyder flere alarmer. Flere alarmer betyder mere triagering. Mere triagering betyder flere analytikere. Flere analytikere betyder mere koordinering. Resultatet er inkonsistente efterforskninger på grund af variationen mellem analytikerne. Kritisk kontekst går tabt på tværs af vagter, eskaleringer og skift af værktøj. Erfarne analytikere brænder ud på driftsopgaver som ikke er værdiskabende og viden forsvinder hver gang nogen siger op.
Automatisering hjælper. Men automatisering bygget oven på arbejdsgange optimeret til menneskelige operatører er stadig en hurtigere udgave af den samme ikke-fungerende model. Analytikeren er stadig flaskehalsen. Skaleringsproblemet skalerer stadig.
Hvad AI-native rent faktisk betyder – og hvad det ikke betyder
En platform bygget til ræsonnering med maskinhastighed automatiserer ikke bare enkeltopgaver. Den fastholder vedvarende efterforskningskontekst over tid. Den korrelerer telemetri løbende i baggrunden - ikke som reaktion på, at et menneske trykker "enrich". Den lærer af analytikerens beslutninger og forbedrer sin egen præcision. Den genererer sporbar, forklarlig evidens: ikke bare en konklusion, men et spor.
Det kritiske punkt er, at den ikke eskalerer til mennesker fordi arbejdsgangen kræver det, men fordi menneskelig dømmekraft faktisk er nødvendig.
Det er det reelle skift. Ikke at automatisere det, mennesker gør, men at redesigne systemet, så menneskelig ekspertise forbeholdes de beslutninger, der reelt kræver den, f.eks. nyt angrebsmønster, forretningsmæssige risikovurderinger, strategisk trusselsanalyse, håndhævelse af politik mv.
Det er ikke det samme som at fjerne mennesker, men at gøre de mennesker, der bliver tilbage, mere betydningsfulde.
Dét ingen siger højt…
AI-native sikkerhedsoperationer skaber en ny magtkoncentration. Når et AI-system løbende modtager din telemetridata, lærer mere om dit IT-miljø, ræsonnerer om relaterede trusler og udfører responshandlinger på dine vegne, kontrollerer den, der kontrollerer systemet, din sikkerhedsposition.
De fleste organisationer har ikke fuldt ud forholdt sig til, hvad det betyder.
Det betyder, at din efterforskningslogik ligger i en andens platform. Din trusselskontekst er lagret på en andens infrastruktur. Dine AI-modeller trænes på andres præmisser. Dine responshandlinger styres af en andens politikker. Og hvis den leverandør hæver priserne, ændrer arkitektur, bliver opkøbt eller går ned, går dine sikkerhedsoperationer med.
Suverænitet i sikkerhedsoperationer handler ikke om nationalisme eller politik. Det handler om, hvem der har ”kill switchen” - og om det er dig.
For europæiske organisationer har det en regulatorisk dimension, der bliver umulig at ignorere. NIS2 kræver påviselig operationel modstandsdygtighed. GDPR regulerer, hvordan efterforskningsdata håndteres. DORA stiller krav om operationel kontinuitet for finansielle virksomheder. Disse rammeværker spørger ikke kun, om din AI virker. De spørger, om du kan forklare den, revidere den og kontrollere den.
En IT-sikkerhedsoperation, der kører på AI, du ikke kontrollerer, i en jurisdiktion, du ikke har valgt, styret af politikker, du ikke kan kontrollere, er ikke en suveræn sikkerhedsoperation. Det er en afhængighed.
Hvad operationel suverænitet reelt kræver
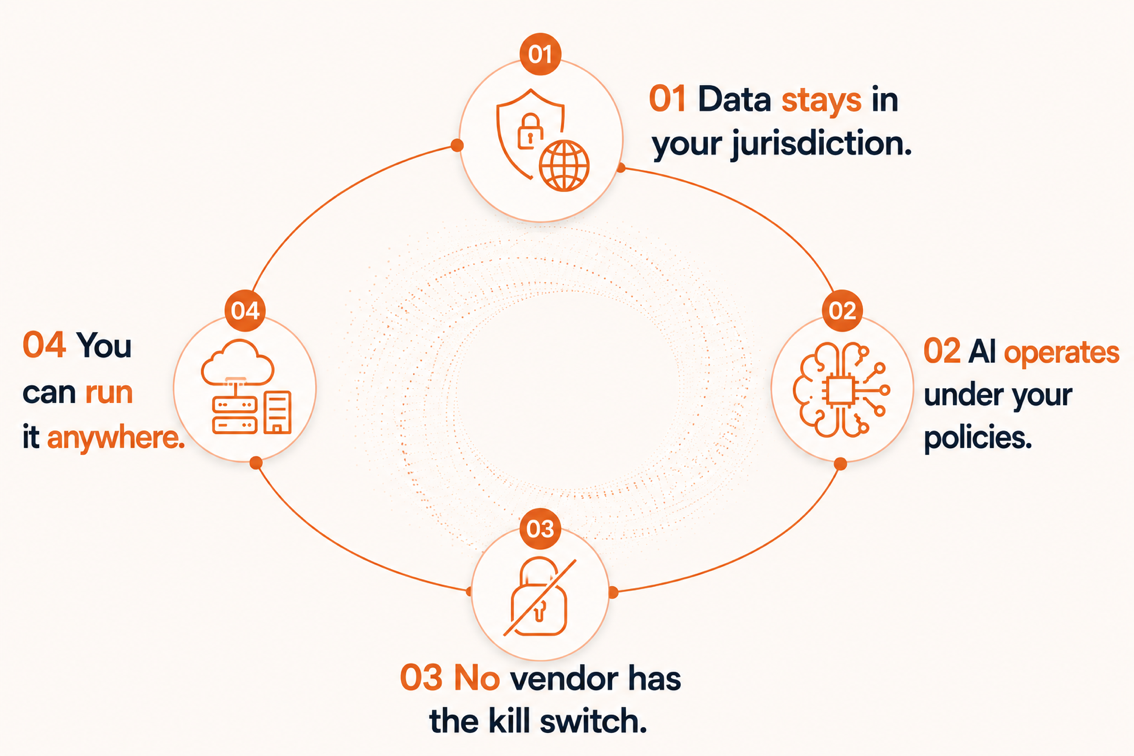
Suverænitet i sikkerhedsoperationer er ikke en funktion. Det er en arkitektonisk forpligtelse som indebærer fire ting:
· Data forbliver i din jurisdiktion. Din telemetri, efterforskningsdata, berigelseskontekst og trusselsefterretning forlader aldrig din kontrol. Ingen grænseoverskridende overførsler, ingen skjulte cloud-afhængigheder, ingen delt infrastruktur, der gør dine data til en andens aktiv.
· AI opererer under dine politikker. Du bestemmer, hvilke modeller der kører på dine data, hvor inferens finder sted, og hvordan AI-drevne beslutninger styres og revideres. Lokale modeller, medbragte modeller eller kommercielle modeller med privat adgang. Modelvalget er dit, ikke leverandørens.
· Ingen leverandør ejer ”kill switchen”. Ingen binding til værktøjer, ingen binding til implementeringer og ingen binding til AI-leverandører. Din sikkerhedsoperation afhænger ikke af én leverandørs roadmap, prismodel eller fortsatte eksistens.
· Du kan køre det hvor som helst. Cloud, on-premises, hybrid eller fuldt internt. Efterhånden som AI gør det lettere at drive sikkerhed selvstændigt, kører en suveræn platform, hvor din organisation har brug for den – også fuldt internt, hvis det er der, markedet bevæger sig hen.
Suverænitet er ikke en compliance ”checkbox”, men er forskellen på en sikkerhedsdrift, der tilhører dig, og en, du blot lejer adgang til.
Governance er ikke AI's fjende. Det er det, der gør AI troværdig.
Der findes en version af samtalen om det AI-native SOC, der lyder: lad maskinerne styre det hele, og fjern mennesker fra loopet. Det er ikke det, vi beskriver. Og for de fleste virksomheder – især dem, der opererer under NIS2, DORA, GDPR og sektorspecifikke modstandsdygtighedskrav - er det heller ikke det, de ønsker.
Spørgsmålet er ikke, om AI kan handle autonomt. Det er, om du kan lægge AI-drevne beslutninger frem for en tilsynsmyndighed og forklare præcis, hvordan de blev truffet.
Reviderbarhed er en forudsætning. Højrisiko-responshandlinger krævervalidering. AI-genererede efterforskninger skal kunne gennemgås og spores. Eskaleringsveje skal være politikstyrede. Organisatoriske kontroller skal kunne håndhæves, selv når systemet opererer på maskinhastighed.
Mennesker i et suverænt AI-SOC er ikke gatekeepere, der bremser systemet. De er deltagere, systemet kan tilkalde på et hvilket som helst tidspunkt – for at benytte sig af deres dømmekraft, bekræftelse eller kontekst, kun et menneske besidder. Den forskel betyder noget. Det er forskellen på mennesker som flaskehalse og mennesker som den styrende intelligens, systemet ved, hvornår det skal stole på.
Det næste årti vindes ikke med bedre co-pilots
Målet er ikke et SOC uden mennesker. Det er et SOC, hvor de mennesker, der er der, laver arbejde, der reelt kræver dem, og hvor suveræniteten over, hvordan hele systemet fungerer, aldrig forlader dine hænder.
De sikkerhedsleverandører, der vinder i fremtiden, bliver ikke dem med den mest polerede AI-grænseflade limet oven på et forældet SIEM. Det bliver dem, der vælger den sværere vej ved at gentænke selve den underliggende infrastruktur.
Datamodeller designet til maskinel korrelation, ikke menneskelig læsbarhed. Kontinuerlig efterforskningshukommelse, der overlever hvert vagtskifte. Berigelsespipelines, der kører kontinuerligt. Feedback-loops, der akkumulerer værdi over tid. Og en governance-arkitektur, der gør hver eneste AI-beslutning forklarlig, reviderbar og reversibel.
De organisationer, der kan skalere deres sikkerhedskapacitet uden at ansætte mennesker, samtidig med at de bevarer reel kontrol over, hvordan den kapacitet fungerer, vil være foran. Dem, der bliver ved med at lægge copilots oven på forældede arbejdsgange, eller bytter suverænitet for hastighed, vil blive ved med at kæmpe gårsdagens kampe med gårsdagens værktøjer og en andens platform.
Det vi tror på
Sovera Security blev grundlagt på et sæt overbevisninger, vi har til hensigt at efterleve:
Sikkerhedsoperationer bør være AI-native, ikke AI-assisterede. Arkitekturen skal bygges til agenter fra starten - ikke tilpasses arbejdsgange designet til analytikere.
Suverænitet er ikke til forhandling. Datalokalisering, kontrol over AI-modeller, leverandøruafhængighed og fleksibilitet i implementeringen er ikke funktioner. De er grundlæggende principper.
Mennesker hører hjemme i loopet, ikke for enden af det. Den rigtige model er ”menneskelig dømmekraft on demand” som altid er tilgængelig, når som helst det betyder noget - og ikke blot som en endelig godkendelse.
Governance gør AI anvendelig i praksis, ikke langsom. Reviderbarhed, forklarlighed og håndhævelse af politik er det, der lader organisationer indføre AI hurtigt uden at miste kontrollen over, hvad den gør.
Voldgraven er data, kunder og tillid - ikke selve AI'en. AI-kapaciteter vil blive et ”commodity”. De organisationer og leverandører, der opbygger proprietær data, dyb kundeindsigt og oparbejder tillid, bliver dem, der betyder noget i fremtiden.
Det her er ikke produktbeslutninger. Det er værdibeslutninger. Og vi mener, de er de rigtige for de organisationer - og den æra - vi bygger til.
Om Sovera Security
Sovera Security er en suveræn, AI-native MDR-platform, der fra starten er udviklet til europæiske virksomheders sikkerheds- og compliancekrav.
Med hovedsæde i København kombinerer Sovera Security agentic AI-baseretdetektion og respons med døgnbemandet analytikerdækning, indgående ekspertise iGDPR, NIS2, DORA samt europæisk dataresidens som en integreret del afplatformens design.
Ingen eftermonteret legacy-teknologi. Ingen afhængighed af ikke-europæisk infrastruktur.
Er jeres sikkerhedsoperationer reelt operationelle?
Tilmeld jer en gratis vurdering på sovera.security
Vores team stresstester jeres nuværende sikkerhedssetup op imod reelle angrebstidslinjer, identificerer præcist, hvor detektioner går i stå, før de fører til handling, og beskriver, hvad der konkret skal til for at lukke afstanden mellem detektion og respons.