I har endpoint-overvågning, SOC-dækning 24/7/365, SIEM-integrationer og en bred portefølje af detektionsløsninger. Investeringerne er foretaget, og alle de rigtige bokse er blevet krydset af. Alligevel er der stadig noget, der ikke fungerer.
Undersøgelser af sikkerhedshændelser tager for lang tid. Analytikerne drukner i alarmer som er uden tilstrækkelig kontekst. Værktøjerne arbejder ikke sammen, som de burde. Problemet er ikke nødvendigvis jeres sikkerhedsteknologier. Problemet er med stor sandsynlighed det operationelle lag, som skal få hele sikkerhedsarkitekturen til at fungere som én samlet enhed.
Begrænsningerne ved en traditionel MDR-service
Traditionelle MDR-services blev udviklet med fokus på endpoints, analytikertunge arbejdsprocesser og reaktiv eskalering af alarmer. Modellen fungerede i et mindre komplekst trusselslandskab, men i dag er dens begrænsninger blevet tydelige.
Udfordringerne er velkendte:
• For mange eskaleringer uden operationel eller forretningsmæssig kontekst
• Langsom afhjælpning
• Isolerede sikkerhedsværktøjer og -platforme
• Overbelastede analytikere som følge af et konstant stort antal indkomne alarmer
• Mangler i forhold til compliance og digital suverænitet
• Ingen klar vej til sikker og kontrolleret anvendelse af AI i sikkerhedsdriften
At lægge AI oven på de samme eskaleringskøer løser ikke den grundlæggende årsag til overbelastningen. Analytikerne skal fortsat manuelt sammenholde alarmer, navigere mellem fem forskellige konsoller og selv fastholde den samlede undersøgelseskontekst, fordi arbejdsgangene aldrig blev designet med AI som et grundlæggende princip.
Denne belastning forsvinder ikke, blot fordi der tilføjes en chatbot til den eksisterende teknologistak.
Værktøjerne underpræsterer - ikke fordi de er utilstrækkelige, men fordi de arbejder isoleret
De fleste større organisationer råder allerede over særdeles stærke teknologier som Microsoft Sentinel, Splunk, CrowdStrike, Microsoft Defender og Okta. Investeringerne er reelle og ofte betydelige.
Men der er stor forskel på at eje effektive sikkerhedsværktøjer og på at omsætte dem til en sammenhængende og effektiv sikkerhedsløsning.
Uden et intelligent koordineringslag oven på den eksisterende teknologistak risikerer I, at:
• Jeres SIEM udvikler sig til en dyr og støjende ”data lake”, som ingen har fuld tillid til
• Jeres EDR genererer så mange alarmer, at analytikerne ikke længere behandler dem med den nødvendige grundighed
• Identitetsrelaterede anomalier registreres uden den forretningsmæssige kontekst, der er nødvendig for at vurdere den relaterede risiko
• Undersøgelser fragmenteres på tværs af seks forskellige konsoller og hver gang den overdrages mistes sammenhæng og indsigt
Resultatet er en sikkerhedsorganisation, der registrerer et stort antal hændelser, men kun handler konsekvent og effektivt på meget få af dem.
Det er netop i afstanden mellem detektion og respons, at sikkerhedsbrud får mulighed for at udvikle sig.
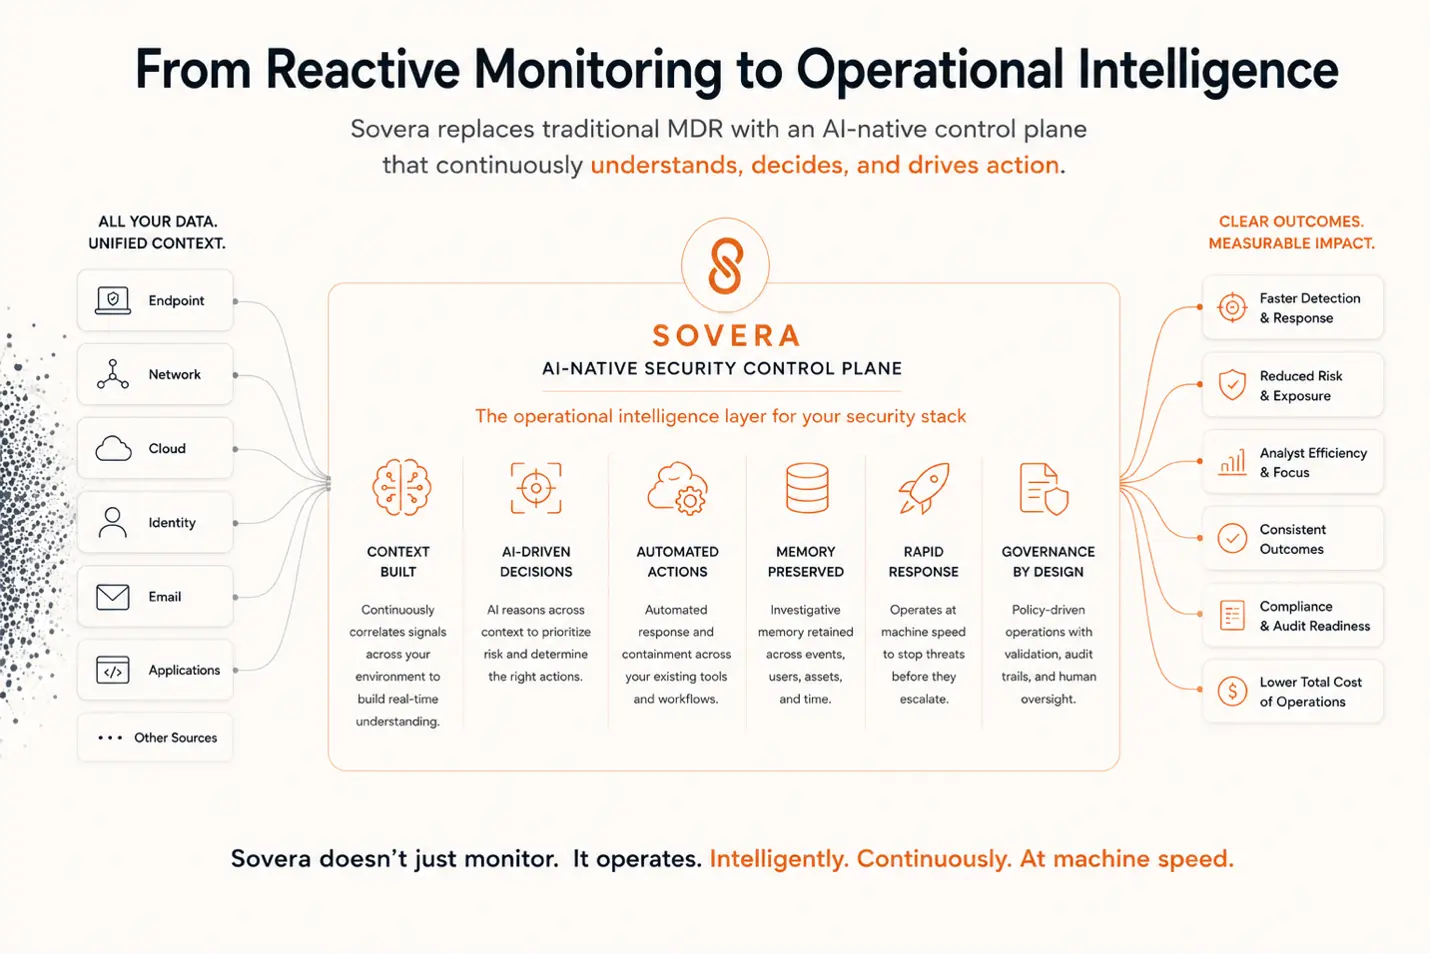
Fra reaktiv overvågning til operationel intelligens
Traditionelle MDR-platforme er avancerede overvågningssystemer. De observerer, alarmerer og eskalerer. Ansvaret for at forbinde signalerne, korrelere data, fastholde undersøgelseskonteksten og afgøre, hvad der reelt er vigtigt, ligger fortsat hos menneskelige analytikere, der arbejder manuelt.
Den næste generation af sikkerhedsdrift skal fungere som et intelligent kontrolplan: et operationelt lag, der kontinuerligt korrelerer telemetri, fastholder kontekst gennem hele undersøgelsen, identificerer de forhold, der kræver menneskelig opmærksomhed, og lærer af hver eneste hændelse.
Begreberne “AI-powered” og “AI-native” anvendes ofte, som om de betyder det samme. Det gør de ikke. Det ene beskriver en funktion, der er tilføjet til en eksisterende platform. Det andet beskriver, hvordan hele systemet er designet og bygget.
I praksis betyder en AI-native tilgang, at maskinen kontinuerligt og automatisk håndterer det mekaniske arbejde:
• Normalisering
• Berigelse
• Korrelation
• Deduplikering
• Prioritering
Det efterlader analytikerne med de opgaver, der faktisk kræver menneskelig involvering: vurderinger i tvetydige situationer og beslutninger med høj forretningsmæssig eller operationel risiko.
Hvad er sovereign MDR – og hvorfor er det vigtigt nu?
En AI-native tilgang er nødvendig, men den er ikke tilstrækkelig. Det næste spørgsmål er, hvem der kontrollerer platformen.
Sovereign MDR – eller digital suveræn MDR – bygger grundlæggende på fire principper, uanset hvilken leverandør der er tale om:
• Telemetri og logdata forlader aldrig den jurisdiktion, som organisationen har defineret
• Organisationen - ikke leverandøren - bestemmer, hvilke AI-modeller der må behandle dataene, og hvor modellerne afvikles
• Ingen enkelt leverandør af værktøjer eller AI-modeller må kunne gøre sikkerhedsdriften afhængig af sin teknologi
• Hele platformen skal kunne drives dér, hvor organisationen har behov for det: i cloud, on-premises, hybridt eller i et isoleret miljø uden ekstern forbindelse
Den praktiske vurdering i forbindelse med et leverandørskifte er enkel: Hvis I ikke præcist kan redegøre for, hvor jeres data befinder sig, og hvem der har mulighed for at afbryde eller ændre den anvendte AI, evaluerer I ikke en reelt digital suveræn platform.
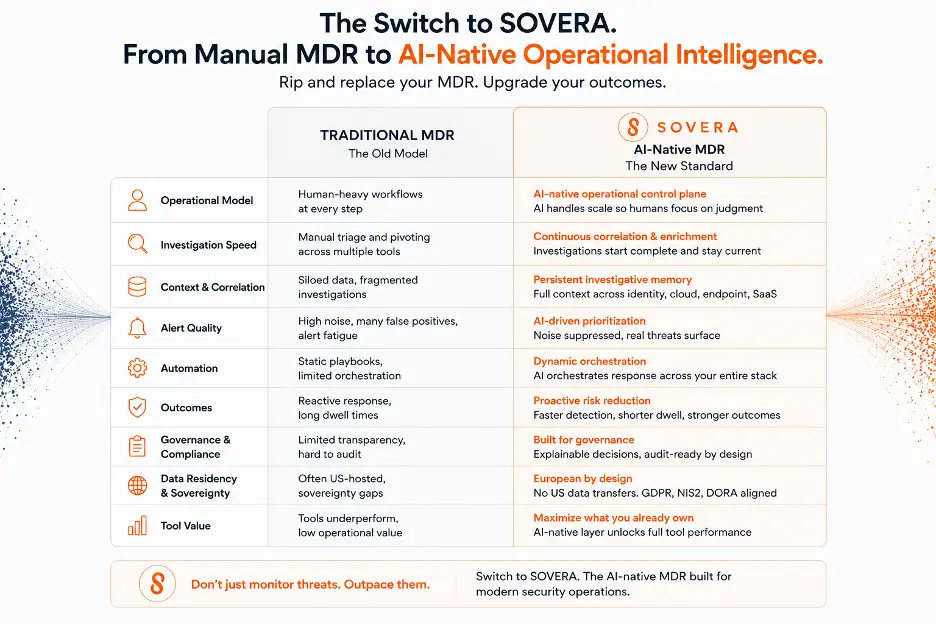
Udskiftning af sin MDR-service i praksis
Et skifte af MDR-leverandør betyder ikke, at hele jeres sikkerhedsteknologi skal udskiftes. De eksisterende værktøjer udskiftes ikke. Det, der ændres, er det operationelle lag oven på dem.
Med Sovera bliver de eksisterende platforme koordineret som én samlet sikkerhedsarkitektur. Alarmer leveres med relevant kontekst som er tilknyttet fra alle sikkerhedsplatforme. Undersøgelser mister ikke sammenhæng, når de bevæger sig på tværs af forskellige teknologier.
Responstiderne reduceres ikke, fordi organisationen ansætter flere medarbejdere, men fordi det operationelle arbejde, der tidligere bremsede processen, automatiseres.
Hvor de fleste MDR-leverandører stopper ved detektion og eskalering, overtager Sovera de arbejdsgange, der ellers risikerer at falde mellem systemerne:
• Korrelation af telemetri på tværs af identitet, cloud, SaaS, netværk og endpoints
• Automatisk berigelse af undersøgelser
• Tilførsel af den forretningsmæssige og regulatoriske kontekst, der gør afhjælpningen hurtigere og mere præcis
Fem grunde til at vælge Sovera
1. Hurtigere undersøgelser med bedre kontekst
Undersøgelser begynder med et samlet og beriget billede. Identitet, endpoint, cloud, SaaS og netværk er allerede korreleret, inden en analytiker åbner sagen.
2. Operationel skalering uden vækst i bemandingen
Automatiseret korrelation, berigelse og undersøgelse gør det muligt at skalere sikkerhedsdriften uden samtidig at øge belastningen og alarmtrætheden blandt analytikerne.
3. Autonom respons under menneskelig kontrol
AI leverer den nødvendige operationelle skalerbarhed, mens mennesker fortsat har kontrol over governance, risikoniveauer og forretningskritiske beslutninger.
4. Bedre udnyttelse af de værktøjer, I allerede har
Fragmenteret telemetri omdannes til et koordineret forsvar. Det giver hurtigere detektion, kortere efterforskningstid og en mere ensartet og kontrolleret respons.
5. Operationel på få timer – ikke flere måneder
Sovera integreres direkte med jeres eksisterende miljø. Det kræver hverken udskiftning af den nuværende sikkerhedsteknologi eller et omfattende redesign af infrastrukturen.
For europæiske organisationer er der yderligere en dimension
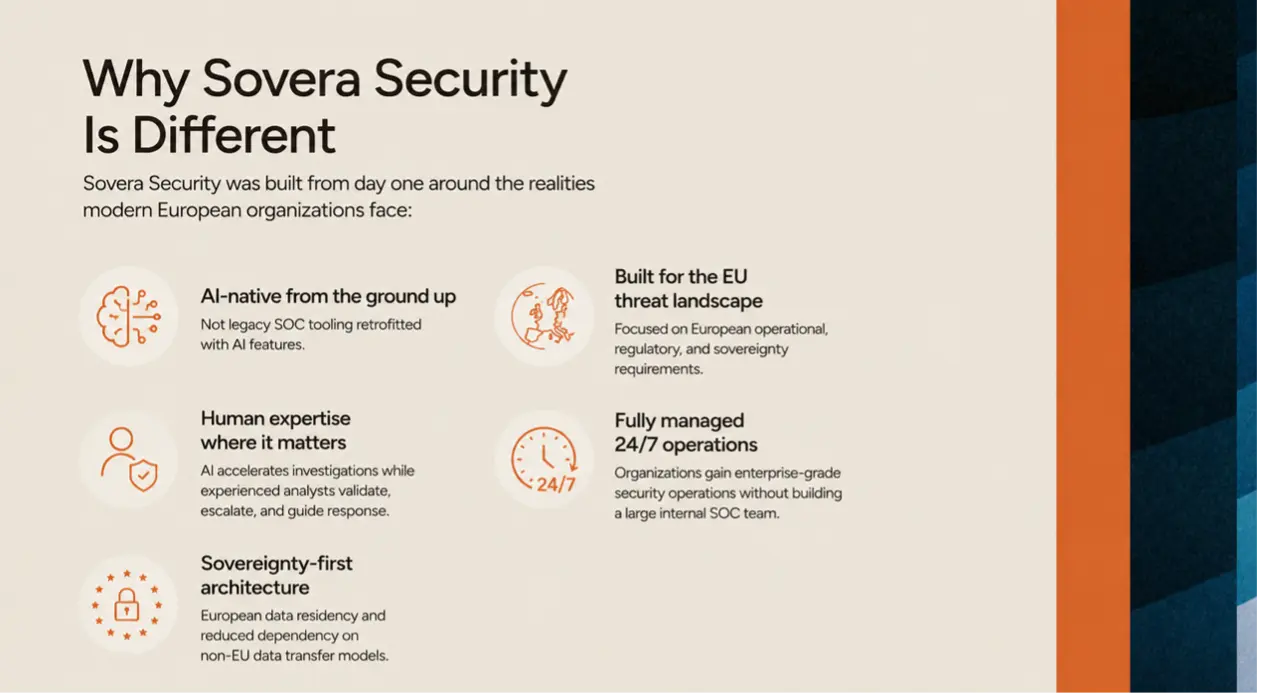
De fleste MDR-leverandører er oprindeligt udviklet til det amerikanske marked. Det indebærer ofte behandling af telemetri uden for EU, anvendelse af offshore-analytikere og en governance-model, som ikke naturligt understøtter GDPR, NIS2 eller DORA.
Denne manglende overensstemmelse blev tidligere betragtet som en compliance-detalje. I dag er det et bestyrelses- og ledelsesansvar.
Europæiske sikkerhedsledere skal nu kunne besvare en række direkte spørgsmål:
• Hvor opbevares vores sikkerhedstelemetri, og hvilken jurisdiktion er den underlagt?
• Kan vores MDR-leverandør dokumentere governance-kontroller, der understøtter NIS2 og GDPR?
• Kan leverandøren operere fuldt ud inden for EU’s jurisdiktion, herunder i forbindelse med AI-inferens og anvendelse af modeller?
• Hvor hurtigt kan sikkerhedshændelser identificeres, inddæmmes og rapporteres til relevante myndigheder?
Sovera er udviklet med europæisk digital suverænitet som et grundlæggende designprincip.
Datalokalitet, AI-arbejdsgange der kan forklares, auditérbare processer og regulatorisk understøttelse skal ikke efterfølgende tilføjes da de er indbygget i arkitekturen fra begyndelsen.
Når sikkerhedsoperationer gennemføres med maskinhastighed, bliver governance ikke mindre vigtig. Governance bliver selve forudsætningen for, at hele systemet kan anvendes sikkert og med tillid.
Er jeres sikkerhedsoperationer reelt operationelle?
Tilmeld jer en gratis vurdering her.
Vores team stresstester jeres nuværende sikkerhedssetup op imod reelle angrebstidslinjer, identificerer præcist, hvor detektioner går i stå, før de fører til handling, og beskriver, hvad der konkret skal til for at lukke afstanden mellem detektion og respons.