
Ved sin offentlige forelæsning ved ICM 2026 beskrev Terence Tao, hvordan matematikken er trådt ind i en æra med bevisoverflod frem for bevisknaphed. Hvis AI kan generere korrekte beviser hurtigere, end matematikere kan nå at forstå dem, er flaskehalsen ikke længere selve genereringen, men derimod fordøjelsen: at beslutte, hvad der er korrekt, hvad der er vigtigt, og hvordan det passer ind i fagets fælles forståelse.
Cybersikkerhed er på vej mod det samme vendepunkt. I årtier har SOC-afdelinger opereret under knaphed: for mange alarmer, for lidt korrelation og for få analytikertimer. Det meste moderne sikkerhedsværktøj er derfor designet til at hjælpe få menneskelige analytikere med at arbejde hurtigere. AI ændrer denne begrænsning. En agent kan generere hypoteser, forespørge i systemer, vurdere beviser og handle med en hastighed, som intet menneskeligt team kan matche. Spørgsmålet er ikke længere blot, hvordan man producerer mere analyse. Det handler nu om, hvordan man omdanner en strøm af maskingenererede analyser til beslutninger, der kan stoles på, styres og forsvares.
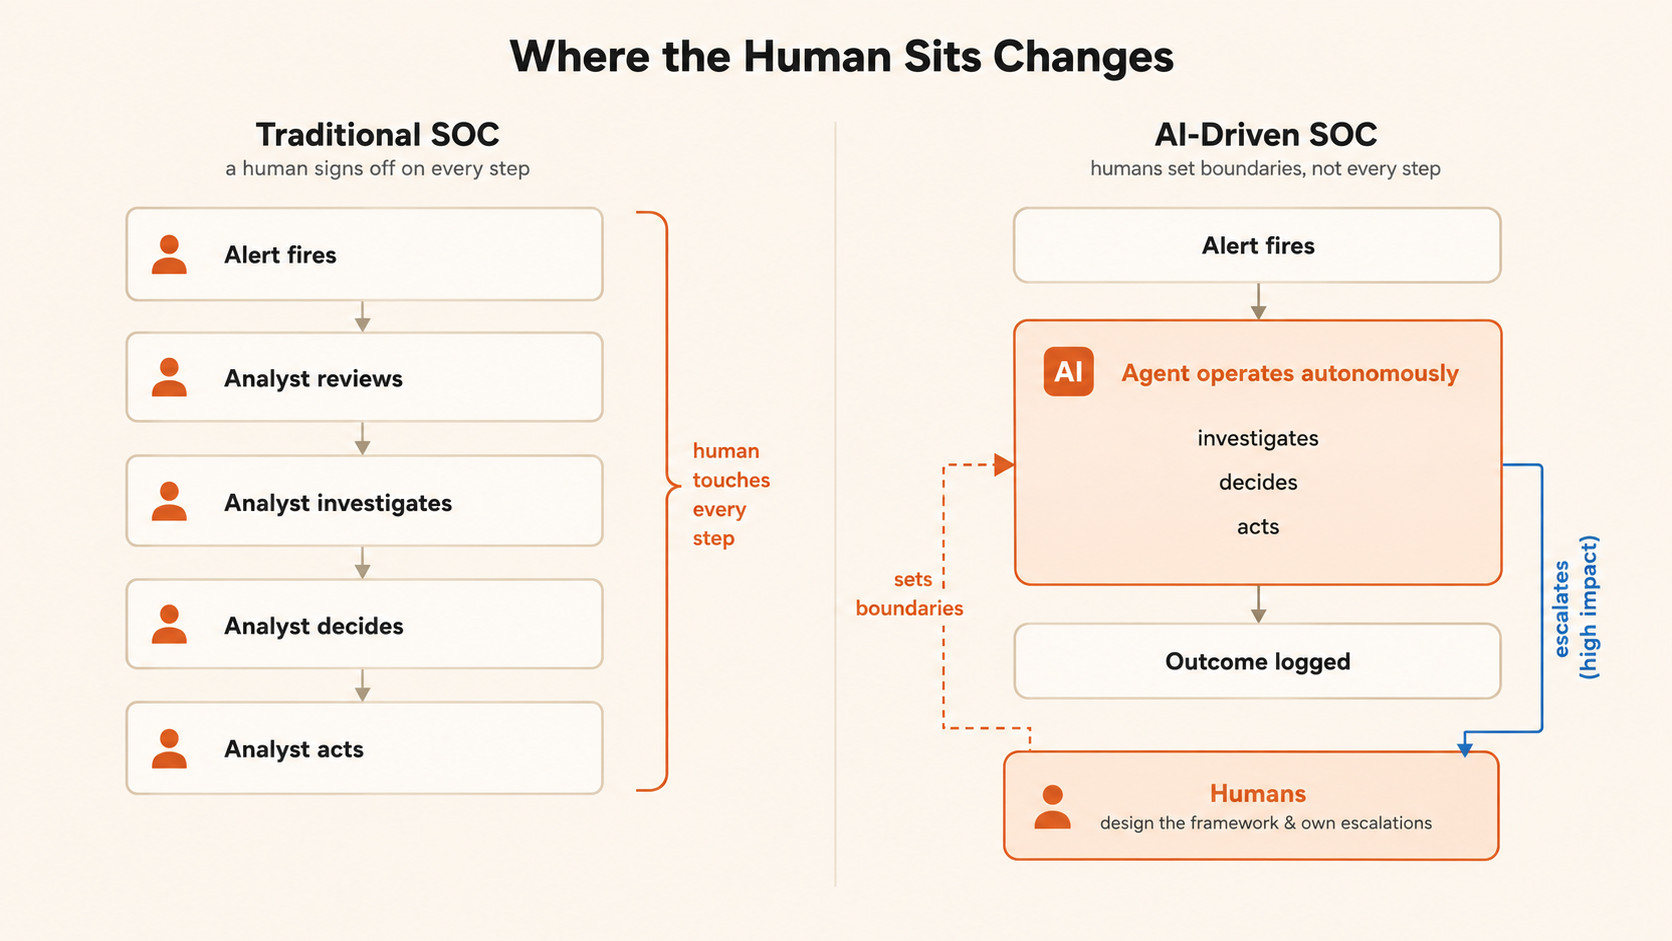
Det er derfor, Anton Chuvakins advarsel mod at ”bygge en 2003-SOC med AI” er vigtig. At koble en agent på hvert trin i den eksisterende analytiker-arbejdsgang overser det virkelige skift, der er i gang, nemlig en omfordeling af, hvor mennesket befinder sig i systemet.
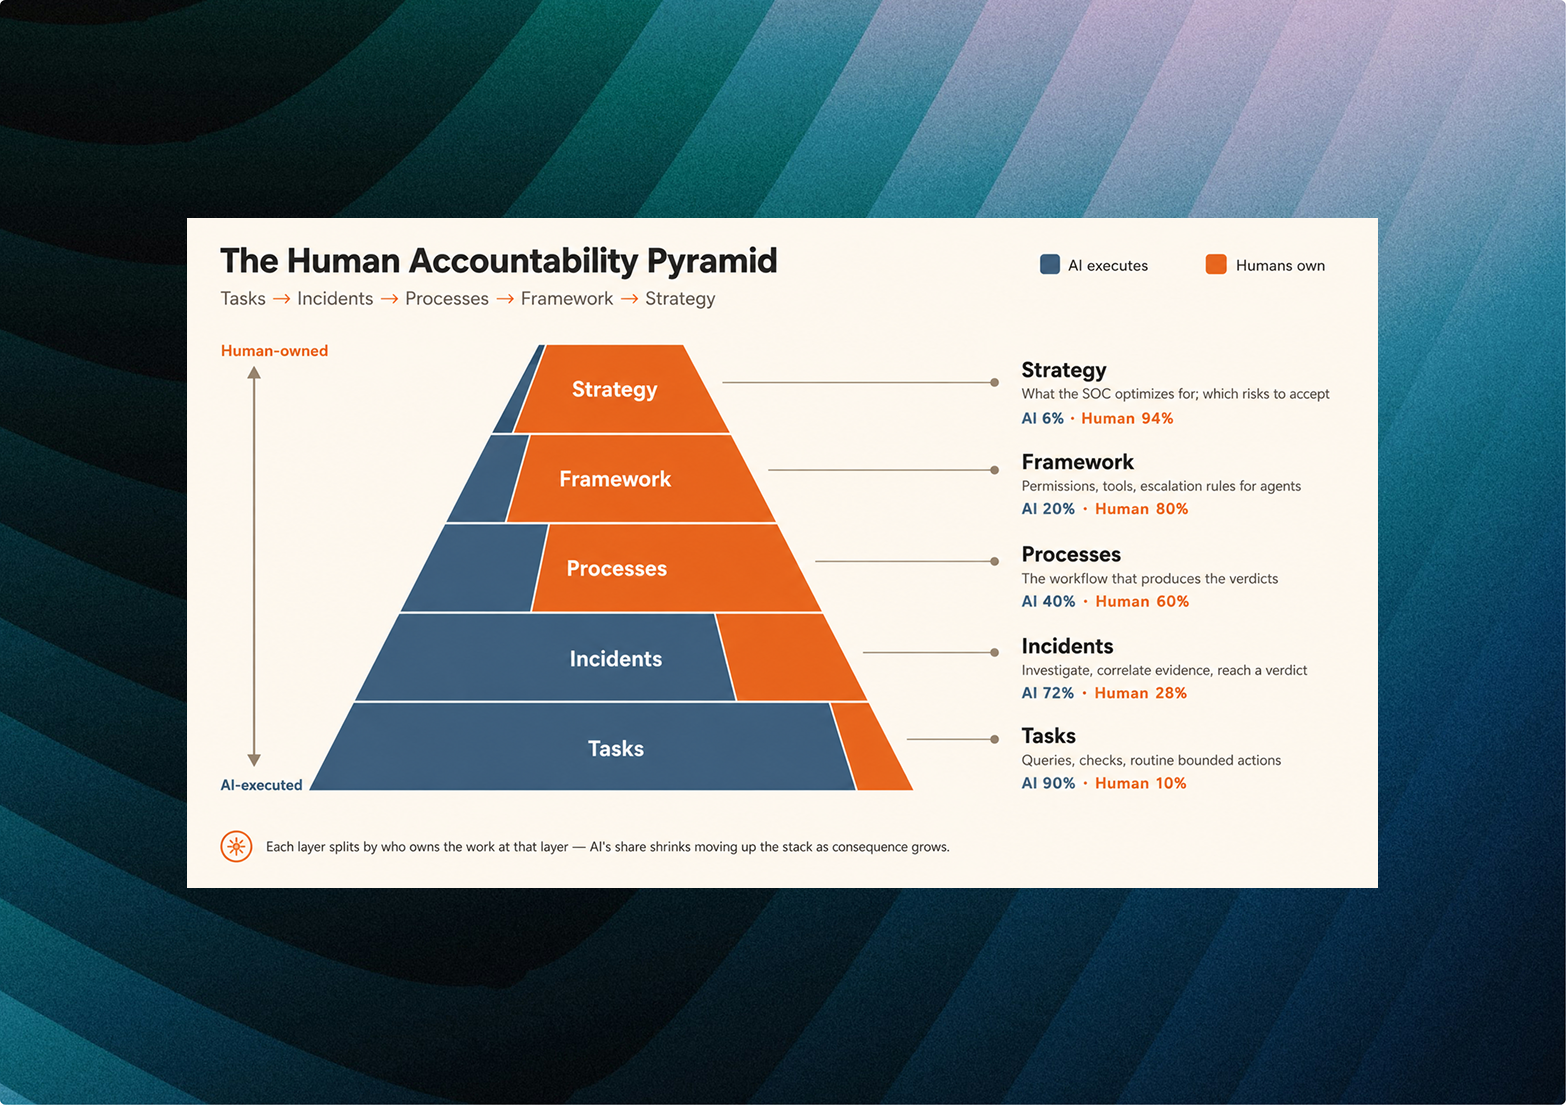
Mennesker forsvinder ikke fra loopet. De rykker opad i det. Forestil dig en pyramide: i bunden er der et enormt antal afgrænsede beslutninger med lav konsekvens, mens der nær toppen er langt færre beslutninger, som hver især har en meget større rækkevidde. AI overtager i stigende grad bunden, mens mennesker ejer toppen og definerer, hvordan bunden må operere.
Lag 1: AI styrer den operationelle drift
Det meste af det, der fylder en analytikers dag, herunder at forespørge i identitetslogs, tjekke et domæne mod trusselsintelligens, korrelere hændelser eller blokere en kendt ondsindet indikator, er rutinepræget og velafgrænset. At kræve menneskelig godkendelse af hver enkelt handling skaber friktion uden nødvendigvis at tilføje meningsfuld kontrol.
Den menneskelige rolle flyttes derfor tidligere i processen. Mennesker beslutter, hvad en agent kan se, hvilke legitimationsoplysninger den har, og hvilke handlinger der er så konsekvensrige, at de kræver eskalering. At fjerne en phishing-mail og at isolere en produktionsserver er ikke ensartede beslutninger, selvom en model klassificerer begge som responshandlinger. Mennesker definerer den forskel, mens agenten opererer autonomt inden for de rammer, de har fastlagt.
Lag 2: Mennesker ejer processen, ikke hver enkelt dom
Når et AI-system tager fejl, for eksempel ved gentagne gange at overse overtagelser af konti, fordi det aldrig overvejer credential stuffing, er det ikke nok at rette den enkelte sag. Den samme blinde vinkel kan opstå igen i tusindvis af fremtidige undersøgelser, medmindre nogen identificerer kilden. Problemet kan være en instruks, et manglende datatilløb, et hul i hentningen af data, et integrationsproblem eller en fejlbehæftet gren i arbejdsgangen.
Dette skaber en langt mere skalerbar form for tilsyn. Én analytiker, der fanger én forkert dom, forbedrer én hændelse. En analytiker, der identificerer og retter en systemisk svaghed, forbedrer enhver fremtidig undersøgelse, der ellers ville have gentaget den samme fejl. I takt med at det autonome volumen vokser, er det her, menneskelig dømmekraft bliver mest værdifuld.
Lag 3: Mennesker styrer systemet, der styrer agenterne
Enhver agent opererer inden for rammerne af tilladelser, værktøjer, eskaleringsregler, sikkerhedsforanstaltninger og politikker. I takt med at AI-systemer bliver mere kapable, vil de i stigende grad selv identificere begrænsninger i disse rammer og kan korrekt konkludere, at bredere adgangsrettigheder eller færre godkendelsestrin ville gøre dem mere effektive.
Det betyder dog ikke, at de selv skal kunne tildele sig disse rettigheder. Et system, der kan udvide sin egen autoritet, svække sine egne sikkerhedsforanstaltninger eller omdefinere reglerne for sin egen adfærd, skaber et fundamentalt styringsproblem, uanset hvor logisk dets ræsonnement end måtte være.
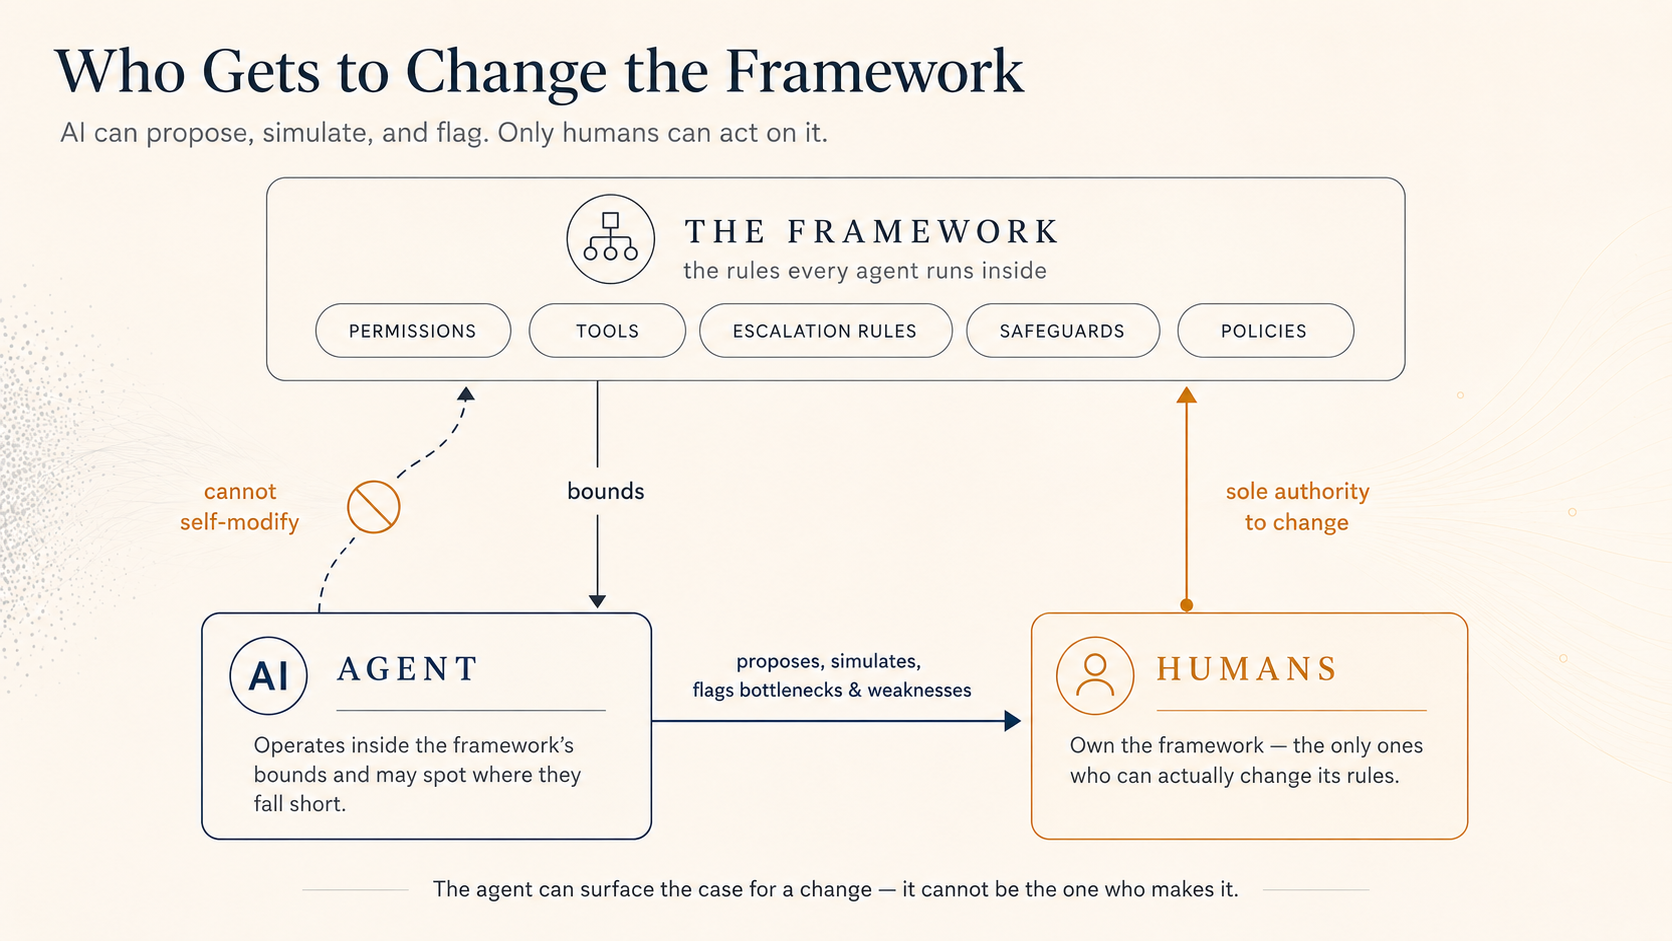
AI kan foreslå ændringer, simulere deres effekter, identificere flaskehalse og markere svagheder. Autoriteten til at ændre selve rammeværket bør dog forblive uafhængigt ejet af mennesker.
Lag 4: Valg af model er en beslutning om styring, ikke rutinemæssig vedligeholdelse
Forskellige modeller kan opføre sig meget forskelligt, når de præsenteres for det samme datagrundlag. Nogle kan forfølge for mange falske spor, mens andre konvergerer for hurtigt. Nogle håndterer ufuldstændig information godt, men er mere sårbare over for manipulation. Disse forskelle betyder noget, fordi den underliggende model påvirker, hvordan alle arbejdsgange, der er bygget ovenpå den, ræsonnerer.
Udskiftning af en konventionel softwarekomponent er ofte rutinemæssig vedligeholdelse. Udskiftning af modellen bag et agentbaseret SOC kan have langt større konsekvenser, fordi det kan ændre hele systemets adfærd, uden at nogen ændrer den omkringliggende proces eller det politiske lag.
AI kan løbende benchmarke modeller, sammenligne ydeevne og dirigere arbejde mod den bedste løsning til specifikke opgaver. For arbejdsgange med lavere risiko kan den grad af automatisering snart blive rutine. For beslutninger med stor betydning skaber det dog et rekursivt styringsproblem at lade systemet vælge sin egen efterfølger. Mennesker bør fortsat eje kriterierne for at vedtage eller udskifte de modeller, der påvirker væsentlige sikkerhedsbeslutninger.
Lag 5: Mennesker bestemmer, hvad SOC'en skal optimere efter
Øverst i pyramiden handler det ikke længere om udførelse. Det handler om mål. Ethvert SOC opererer under reelle begrænsninger, herunder budget, medarbejderantal, risikovillighed, regulatoriske krav, infrastrukturudgifter og operationelle prioriteter. AI kan hjælpe med at identificere spild, modellere afvejninger og vise, hvor yderligere kontroller sandsynligvis vil give den største marginale gevinst.
Hvad AI ikke bør bestemme uafhængigt, er hvilke risici der er værd at acceptere. To organisationer med næsten identiske tekniske miljøer kan rationelt vælge meget forskellige sikkerhedsprofiler, fordi de forretningsmæssige konsekvenser af et svigt er forskellige for hver af dem. Det er ikke blot et modelleringsproblem. Det er et strategisk problem.
Sikkerhedsstrategi afspejler forretningsprioriteter, regulatoriske forpligtelser, kundeforventninger, økonomiske begrænsninger og organisationens risikovillighed. Disse beslutninger forbliver menneskelige, fordi de ikke blot bestemmer, hvordan SOC'en fungerer, men hvad organisationen i sidste ende er villig til at beskytte, bruge penge på og risikere.
Skiftet går opad, ikke væk
I takt med at AI overtager mere af SOC'ens operationelle arbejde, vil mennesker blive mindre synlige på niveau med individuelle forespørgsler, vurderinger og inddæmningshandlinger. Det er ikke nødvendigvis et problem. Det vigtige er, at ansvaret ikke mindskes i takt med den synlighed. Det flytter sig.
I stedet for at godkende én forespørgsel definerer mennesker, hvilke kategorier af forespørgsler der er sikre at automatisere. I stedet for at rette én vurdering forbedrer de processen, der er ansvarlig for at producere tusindvis af vurderinger. I stedet for at overvåge hver enkelt reaktionshandling styrer de rammeværket, der bestemmer, hvornår autonom reaktion er tilladt. I stedet for at vælge hver model manuelt definerer de standarderne for, hvornår modelændringer er acceptable. På det højeste niveau bestemmer de de mål og risikovurderinger, som hele systemet skal tjene.
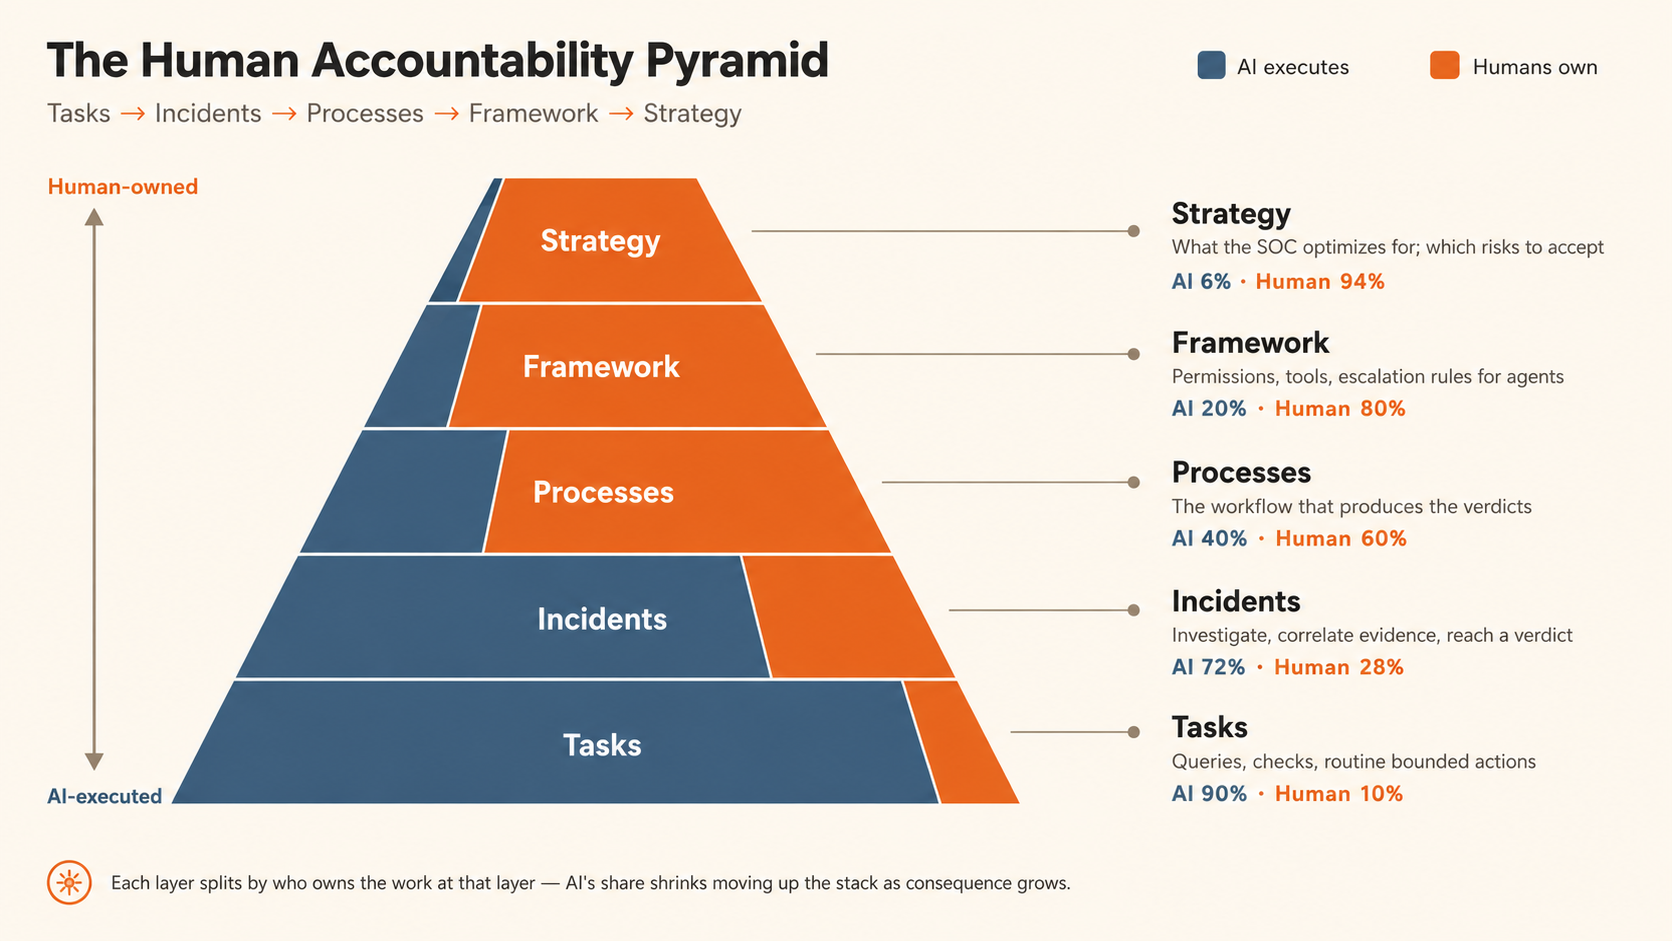
"Human in the loop" var et nyttigt udtryk i en verden, hvor maskiner primært assisterede menneskelige beslutningstagere. Et AI-drevet SOC kræver et bredere koncept. Mennesker sidder måske ikke længere inde i hver operationel løkke, men de forbliver ansvarlige for strukturen omkring disse løkker, den autoritet, der gives til systemerne, der opererer i dem, og de konsekvenser, der følger.
Det fremtidige SOC forstås derfor bedst som en pyramide af ansvarlighed. AI optager den brede base og udfører den enorme mængde rutinearbejde, der kan afgrænses og automatiseres sikkert. Mennesker sidder gradvist højere i strukturen og tager ansvar for procesdesign, styring, modelvalg og strategi. Deres rolle bliver mindre hyppig på opgaveniveau, men mere betydningsfuld på systemniveau, fordi de beslutninger, der træffes i toppen, bestemmer, hvordan alt under dem må fungere.