Hvem vogter vogterne?
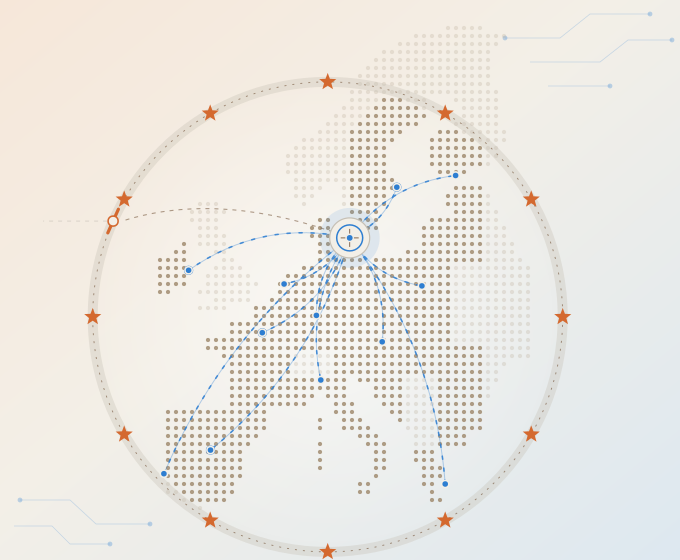
De fleste udbydere af “suveræn AI” fortæller ikke, hvor deres påstande stopper. Det gør vi. Sovera er suveræn MDR bygget i Europa: open-weight AI på vores egne GPU'er i vores eget EU-datacenter – uden hyperscaler i datavejen. Det er den eneste form for datasuverænitet, der holder til en gennemgang efter NIS2, DORA og GDPR, og den eneste, det giver mening at bygge en SOC på.
GDPR
Kundedata behandles og opbevares under EU-jurisdiktion. De sendes eller caches aldrig hos en amerikansk cloudtjeneste – på noget tidspunkt.
NIS2
Rollebaserede godkendelser, funktionsadskillelse og et fuldt revisionsspor for hver efterforskningshandling. Tilpasset NIS2's krav til adgangskontrol.
DORA
En IKT-leverandør med hjemsted i EU og uden hyperscaler i inferensvejen. Mindre koncentrationsrisiko i jeres register over tredjepartsleverandører.
EU-jurisdiktion
Hovedkontor i København, juridisk enhed i EU og infrastruktur ejet af Sovera. Juridisk hjemsted og ledelse ligger fuldt ud i EU.
Hvorfor påstande om suverænitet bliver gransket
En analyse fra Tech Policy Press og AI Now Institute fra 2026 viste, at de fleste europæiske påstande om “suveræn AI” ikke holder ved nærmere eftersyn: proprietære amerikanske modeller pakket ind i hyperscaler-kontrakter, eller inferenskapacitet, der i sidste ende finansierer de samme amerikanske AI-laboratorier, den skulle udfordre. Sovera er bygget anderledes. Analytikere kalder det compute-suverænitet: at eje den kritiske inferensinfrastruktur i stedet for at leje adgang til den. Det er en snævrere og sværere påstand end “vi bruger en europæisk model”. Men det er også den, der betyder noget for købere, der er reguleret af NIS2 og DORA.
Compute-suverænitet
En open-weight Mistral-model, der kører på Sovera-ejede GPU'er i et Sovera-kontrolleret EU-datacenter. Vi ejer inferensvejen. Vi lejer den ikke.
Ingen hyperscaler i datavejen
Ingen hyperscaler indgår i model- eller kundedatavejen. Jeres data forlader aldrig infrastruktur, som Sovera ejer og driver.
Alle handlinger kan revideres
Et agentisk framework med indbygget autentifikation, funktionsadskillelse og godkendelseskontroller. Hver efterforskningshandling efterlader et revisionsspor.
Typisk “suveræn AI”
Sovera
Suverænitetsstakken, lag for lag
Vi kunne kalde det hele “suverænt”. Det gør vi ikke. Her er præcis, hvad Sovera kontrollerer, hvad vi ikke kontrollerer, og hvad det betyder for jeres forpligtelser under GDPR, NIS2 og DORA.
Dine værktøjer træffer beslutninger. Hvem kontrollerer beslutningerne?
Suveræn infrastruktur afgør, hvor jeres data befinder sig. Styringen af den AI, der arbejder med dem, er den anden halvdel. Vores guide, New Processes for the AI-Driven SOC, gennemgår de fem skift bag en AI-native SOC – herunder hvorfor governance skal flytte uden for modellen.
Få den gratis e-bog →Spørgsmål, som compliance-teams stiller
Hvordan understøtter Sovera NIS2-compliance?
Hvordan passer Sovera til DORA's krav om IKT-tredjepartsrisiko?
Hvor opbevares og behandles vores data under GDPR?
Hvad er forskellen på dataresidens og datasuverænitet?
Er alle lag i Soveras AI suveræne?
Lad os sætte det på prøve.
Ingen hyperscaler i datavejen, EU-jurisdiktion, et fuldt revisionsspor og radikal åbenhed. Vil I se, hvordan suveræn MDR passer til jeres miljø? Lad os starte med en samtale, ikke en påstand.
Kontakt os